Kaspersky Next Optimum erweitert Schutz für KMU
Kaspersky erweitert Kaspersky Next Optimum um fünf flexibel einsetzbare Sicherheitsmodule für kleine und mittlere Unternehmen. Dazu gehören Security Awareness, Email Security, Workload Security, Threat Lookup & Analysis und Vulnerability Management. Die Module sollen den Schutz über Endgeräte hinaus auf E-Mail-Kommunikation, Cloud-Workloads, Schwachstellen und Bedrohungsanalysen ausweiten. Ergänzend integriert Kaspersky Funktionen für Phishing-Simulationen und die Erkennung kompromittierter Zugangsdaten. Unternehmen können die Sicherheitsfunktionen abhängig von ihrer IT-Umgebung und ihren Anforderungen schrittweise ergänzen.
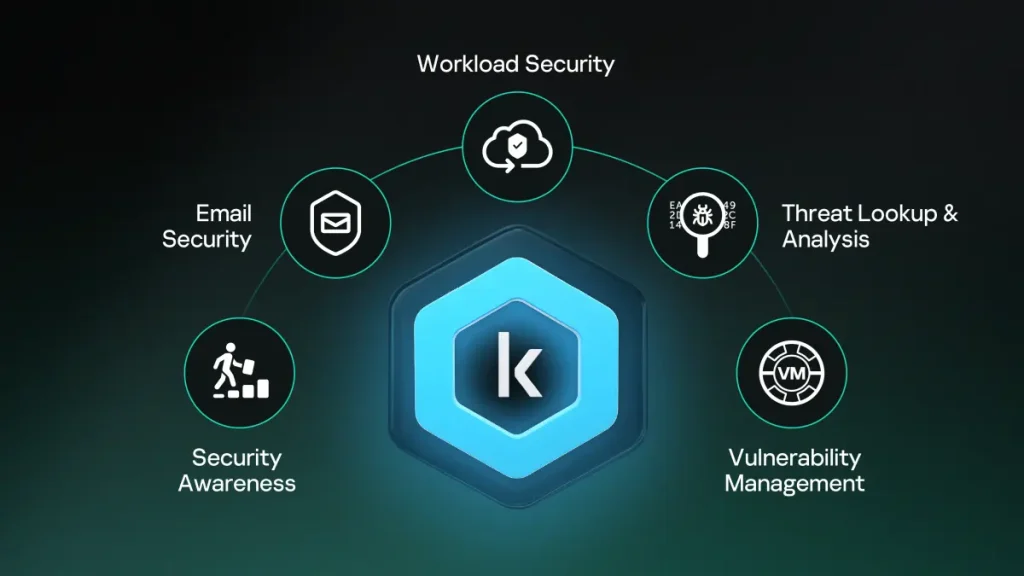
Fünf Module für unterschiedliche Sicherheitsbereiche
Die Grundlage von Kaspersky Next Optimum bildet weiterhin der Endpunktschutz. Mit den neuen Modulen können Unternehmen zusätzliche Bereiche ihrer IT-Infrastruktur absichern, ohne die bestehende Technologieumgebung ersetzen zu müssen.
Security Awareness soll Nutzer für Phishing, Social Engineering und weitere Risiken sensibilisieren. Email Security konzentriert sich auf die Erkennung und Abwehr E-Mail-basierter Bedrohungen sowie den Schutz vertraulicher Kommunikation.
Mit Workload Security adressiert Kaspersky hybride Cloud-Umgebungen. Das Modul stellt Sicherheitskontrollen für Unternehmen bereit, die Cloud-Dienste nutzen oder ihre Infrastruktur entsprechend erweitern.
Threat Lookup & Analysis unterstützt die Untersuchung verdächtiger Dateien und soll zusätzliche Informationen für Incident Response und Threat Hunting liefern. Vulnerability Management dient dagegen der Identifizierung und Behebung von Schwachstellen in verteilten IT-Umgebungen.
Phishing-Simulationen und kompromittierte Zugangsdaten
Kaspersky ergänzt die Lösung außerdem um Funktionen für simulierte Phishing-Kampagnen. Administratoren können vorkonfigurierte Vorlagen verwenden, um das Verhalten von Mitarbeitern bei Phishing-Versuchen zu testen. Automatisierte Berichte sollen dabei Wissenslücken und weiteren Schulungsbedarf sichtbar machen.
Die Erkennung kompromittierter Zugangsdaten wird insbesondere im Managed-Angebot Kaspersky Next MXDR Optimum erweitert. Dabei werden Informationen zu kompromittierten Zugangsdaten mit Warnmeldungen und verdächtigen Authentifizierungsversuchen korreliert. Dadurch sollen potenzielle Kontoübernahmen früher erkannt und entsprechende Vorfälle priorisiert werden.
Verwaltung lässt sich schrittweise erweitern
Für Smartphones und Tablets wurden die zentralen Verwaltungsfunktionen des Managed-Protection-Angebots optimiert. Vorfallbenachrichtigungen über Telegram enthalten unter anderem Angaben zur Priorität, zu betroffenen Assets und zu empfohlenen Maßnahmen.
Unternehmen können zunächst die vereinfachte Pro View Console nutzen und später auf die detailliertere Expert View Console wechseln. Damit lässt sich die Verwaltung an die zunehmenden Anforderungen einer wachsenden IT-Umgebung anpassen.
Kaspersky verweist zudem auf eine eigene Untersuchung, nach der 90 Prozent der befragten KMU in Europa im vergangenen Jahr mindestens einen Sicherheitsvorfall erlebt haben. Zu den genannten Vorfällen zählen unter anderem Phishing, die Ausnutzung von Schwachstellen im Zusammenhang mit KI und Business-Email-Compromise.
Weitere Informationen zu Kaspersky Next sind auf der Website des Anbieters verfügbar: hKaspersky Next: Next Generation Cybersecurity | Kaspersky