Security

Sicherheits-Informationen

ComplianceSecurity

Claroty: 53 Prozent der deutschen Unternehmen melden Angriffe auf cyber-physische Systeme

Mehr als jedes zweite deutsche Unternehmen war innerhalb von zwölf Monaten von Angriffen auf cyber-physische Systeme betroffen. Das zeigt der neue Report „The Global State of Operational Security 2026“ von Claroty, für den weltweit 2.000 Führungskräfte sowie Verantwortliche aus Technologie und Sicherheit befragt wurden. Zu den untersuchten Systemen zählen unter anderem IoT- und OT-Geräte, industrielle Steuerungen, Gebäudeautomation und medizinische Geräte. In Deutschland berichteten 53 Prozent der Befragten von entsprechenden Attacken, weltweit waren es 58 Prozent. Gleichzeitig setzen deutsche Unternehmen künstliche Intelligenz in operativen Umgebungen bislang seltener ein als Unternehmen im internationalen Vergleich.

Weiterlesen
Advertorialsit-sa 2026Security

Airlock auf der it-sa 2026 – Digitale Identitäten als Dreh- und Angelpunkt

Zur it-sa rückt Airlock die vollständige Identitätskette ins Zentrum der Aufmerksamkeit. Denn nicht mehr die Netzwerkgrenze entscheidet über Sicherheit, sondern die Identität hinter jedem Zugriff. EUDI-Wallets, Deepfakes bei der Identitätsprüfung und die wachsende Zahl nicht-menschlicher Identitäten stellen Unternehmen im Zuge dessen vor neue Aufgaben. Airlock zeigt, wie sich Identitäten entlang der gesamten Kette verlässlich prüfen, verwalten und absichern lassen. Am Messestand besteht für die Besucher die Möglichkeit, mit dem Readiness-Check den Reifegrad ihres eigenen Unternehmens zu hinterfragen. Der Check ordnet sie einem von vier Profilen zu und berücksichtigt menschliche sowie maschinelle Identitäten. Auf dieser Grundlage lassen sich konkrete nächste Schritte ableiten und potenzielle Lücken gezielt schließen.

Weiterlesen
ManagementSecurity

Kaspersky: Cyber-Immunity-Ansatz soll KI-Agenten in Unternehmen absichern

Kaspersky hat einen Leitfaden zur Absicherung autonomer KI-Agenten im Unternehmenseinsatz veröffentlicht. Der Bericht „AI agent security through the lens of Cyber Immunity“ betrachtet Risiken durch zunehmende Autonomie, weitreichende Berechtigungen und mögliche Fehlfunktionen agentenbasierter Systeme. Als zentrale Maßnahmen nennt Kaspersky unter anderem klar definierte Sicherheitsannahmen, minimale Vertrauensbereiche, die Isolation von Komponenten und einen Default-Deny-Ansatz für externe Interaktionen. Dabei sollen auch Szenarien berücksichtigt werden, in denen einzelne Komponenten fehlerhaft oder kompromittiert sind. Der Leitfaden richtet sich insbesondere an CISOs, CIOs und CTOs, die KI-Agenten in bestehende IT-Infrastrukturen integrieren.

Weiterlesen
Advertorialsit-sa 2026Security

ADN auf der it-sa 2026: Mit KI, Security und Cyber Resilience neues Geschäft erschließen

Die nächste Wachstumswelle im IT-Channel entsteht an der Schnittstelle von KI, Cybersecurity und Compliance. Unternehmen benötigen zunehmend Unterstützung, um technologische Innovationen sicher und regelkonform einzusetzen. Für Systemhäuser, MSPs und IT-Dienstleister ergeben sich daraus neue Chancen mit langfristigem Ertragspotenzial.

Genau hier setzt ADN auf der it-sa Expo & Congress 2026 an. Als Enabler für den Channel verbindet ADN führende Hersteller, innovative Technologien, technisches Know-how sowie Schulungs- und Zertifizierungsangebote mit einem klaren Ziel: Partner dabei zu unterstützen, aus Technologietrends nachhaltige Kundenlösungen zu entwickeln.

Weiterlesen
ComplianceSecurity

Adlon: NIS-2-Assistenz soll laufende Compliance-Aufgaben unterstützen

Mit der NIS-2-Richtlinie stehen Unternehmen vor der Aufgabe, Anforderungen an Cybersecurity und Governance dauerhaft zu steuern und nachzuweisen. Adlon erweitert sein Security-Portfolio deshalb um die „NIS-2 Assistenz“, einen als Jahresservice konzipierten Dienst. Dieser soll Unternehmen bei laufenden Governance-Aufgaben, Compliance-Nachweisen und Management-Reports unterstützen. Zum Leistungsumfang gehören unter anderem regelmäßige Reviews, Risiko- und Lieferantenbewertungen sowie Prüfungen der Incident-Compliance. Die Verantwortung für die Einhaltung der gesetzlichen Anforderungen verbleibt laut Anbieter beim jeweiligen Unternehmen.

Weiterlesen
it-sa 2026SecurityTermine

it-sa Expo&Congress: Erstmals mehr als 1.000 Aussteller erwartet

Die it-sa Expo&Congress erwartet bei ihrer 17. Ausgabe vom 27. bis 29. Oktober 2026 im Messezentrum Nürnberg erstmals mehr als 1.000 Aussteller. Die Veranstaltung findet in fünf Messehallen statt und steht unter der Schirmherrschaft von Bundesinnenminister Alexander Dobrindt. Nach 993 Ausstellern im Vorjahr sind die verfügbaren Flächen für 2026 laut Veranstalter vollständig ausgebucht. Rund 30 Prozent der ausstellenden Unternehmen kommen aus dem Ausland. Im Rahmenprogramm stehen neben Fachthemen zur Cybersicherheit auch praxisorientierte Formate wie eine Cyber-Incident-Simulation auf dem Programm.

Weiterlesen
ComplianceSecurity

Check Point: Cyber-Angriffe auf deutsche Unternehmen steigen im August um 53 Prozent

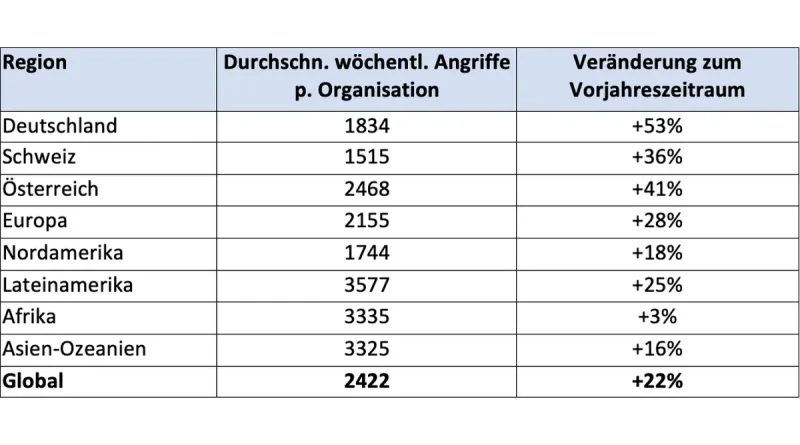
Die Zahl der Cyber-Angriffe auf Unternehmen in Deutschland ist im August 2026 laut Check Point Research deutlich gestiegen. Die Sicherheitsforscher registrierten durchschnittlich 1.834 Angriffe pro Organisation und Woche, 53 Prozent mehr als im Vormonat. Weltweit lag der Durchschnitt bei 2.422 Angriffen pro Organisation und Woche, was einem Anstieg von 22 Prozent gegenüber August 2025 entspricht. Gleichzeitig nahm die Zahl öffentlich gemeldeter Ransomware-Angriffe im Jahresvergleich nahezu um das Doppelte zu. Auch Phishing und Risiken durch die Nutzung generativer KI bleiben laut der Analyse relevante Angriffsfaktoren.

Weiterlesen
InfrastructureSecurity

R&S LANCOM OW-702 bringt Wi-Fi 7 ins Outdoor-WLAN

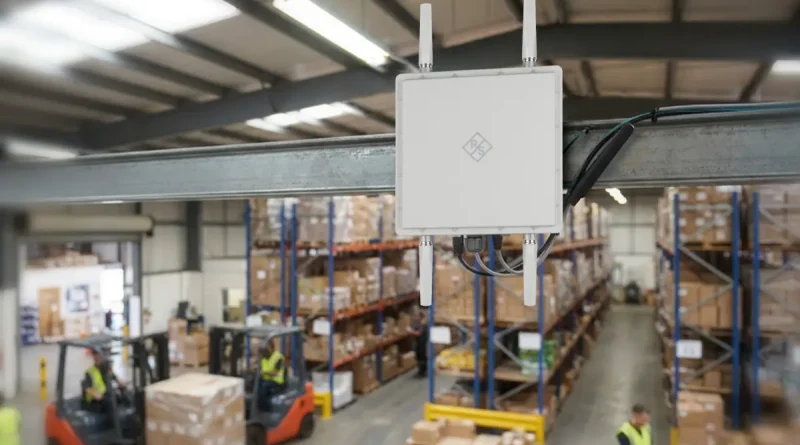
Rohde & Schwarz Networks and Cybersecurity erweitert sein WLAN-Portfolio um den Outdoor Access Point R&S LANCOM OW-702. Das Gerät unterstützt Wi-Fi 7 und erreicht laut Hersteller aggregierte Datenraten von bis zu 3,6 GBit/s. Der Access Point ist für Freiflächen sowie industrielle Umgebungen mit geringer bis mittlerer Nutzerdichte ausgelegt. Das IP67-Gehäuse erlaubt den Einsatz bei Temperaturen zwischen -30 und +65 Grad Celsius. Für die Verwaltung stehen eine lokale Weboberfläche, die R&S LANCOM Management Cloud sowie WLAN-Controller zur Verfügung.

Weiterlesen
ComplianceSecurity

Cyber Resilience Act: Diese Meldefristen gelten seit September 2026

Seit dem 11. September 2026 gelten für Hersteller von Produkten mit digitalen Elementen die ersten Meldepflichten des Cyber Resilience Act (CRA). Betroffen sind aktiv ausgenutzte Schwachstellen sowie schwerwiegende Sicherheitsvorfälle, die sich auf die Sicherheit eines Produkts auswirken. Für die Meldungen gelten kurze Fristen, die eine frühzeitige Bewertung von Sicherheitsereignissen erforderlich machen. Nach Einschätzung von TÜV Rheinland bestehen bei Unternehmen teilweise noch falsche Annahmen über den Beginn und den Umfang der neuen Pflichten. Entscheidend ist daher, dass Hersteller ihre Schwachstellen- und Incident-Response-Prozesse auf die neuen Anforderungen ausrichten.

Weiterlesen
ManagementSecurity

Cyberangriffe werden komplexer: SOCs gewinnen an Bedeutung

Cyberangriffe werden nach den Erkenntnissen des Security Operations Centers (SOC) von aDvens zunehmend komplexer und setzen sich häufiger aus mehreren aufeinanderfolgenden Angriffstechniken zusammen. Der Threat Status Report 2025/2026 des Anbieters beschreibt unter anderem Kombinationen aus Phishing, kompromittierten Zugangsdaten, dem Missbrauch legitimer Werkzeuge und der Ausnutzung von Schwachstellen. Dabei spielt der Missbrauch von Identitäten eine zentrale Rolle. Nach Angaben von aDvens begannen 80 Prozent der vom eigenen CERT untersuchten Sicherheitsvorfälle mit einem initialen Zugriff über kompromittierte Accounts. Für Unternehmen steigt damit die Bedeutung einer zentralen Überwachung und Korrelation von Sicherheitsereignissen.

Weiterlesen
ComplianceSecurity

Cyber Resilience Act: Meldepflichten für Hersteller starten

Für Hersteller von Produkten mit digitalen Elementen gelten seit dem 11. September 2026 zentrale Meldepflichten des Cyber Resilience Act (CRA). Sie müssen aktiv ausgenutzte Schwachstellen sowie schwerwiegende Sicherheitsvorfälle melden, die sich auf die Sicherheit ihrer Produkte auswirken. Die Meldungen erfolgen EU-weit über die von der Europäischen Agentur für Cybersicherheit (ENISA) bereitgestellte Single Reporting Platform (CRA-SRP). In Deutschland übernimmt das CERT-Bund beim Bundesamt für Sicherheit in der Informationstechnik (BSI) die Funktion des koordinierenden Computer Security Incident Response Teams (CSIRT). Das BSI stellt für Hersteller Schritt-für-Schritt-Anleitungen zur Nutzung der Meldeplattform bereit.

Weiterlesen
ComplianceSecurity

Cyberbedrohungslage im Juli: Weniger Malware, mehr Datenschutzverletzungen

Die weltweite Malware-Erkennungsrate ist laut Telemetriedaten von Acronis im Juli 2026 den dritten Monat in Folge gesunken. Gleichzeitig nahm die Zahl der gemeldeten Datenschutzverletzungen deutlich zu. Einzelne Ransomware-Gruppen weiteten ihre Aktivitäten innerhalb weniger Wochen erheblich aus. Bei URL-basierten Bedrohungen registrierte Acronis dagegen in allen 16 untersuchten Fokusmärkten rückläufige Erkennungsraten. Die Entwicklung zeigt damit unterschiedliche Trends innerhalb der internationalen Cyberbedrohungslage.

Weiterlesen
AuthentifizierungCloudComplianceSecurity

Kaspersky Next Optimum erweitert Schutz für KMU

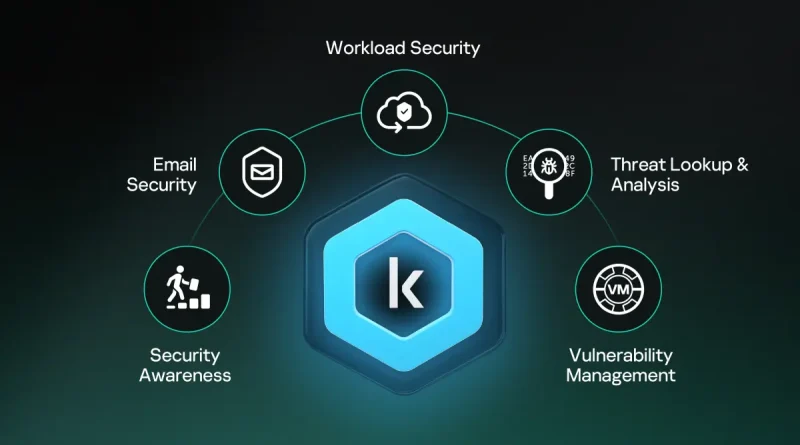
Kaspersky erweitert Kaspersky Next Optimum um fünf flexibel einsetzbare Sicherheitsmodule für kleine und mittlere Unternehmen. Dazu gehören Security Awareness, Email Security, Workload Security, Threat Lookup & Analysis und Vulnerability Management. Die Module sollen den Schutz über Endgeräte hinaus auf E-Mail-Kommunikation, Cloud-Workloads, Schwachstellen und Bedrohungsanalysen ausweiten. Ergänzend integriert Kaspersky Funktionen für Phishing-Simulationen und die Erkennung kompromittierter Zugangsdaten. Unternehmen können die Sicherheitsfunktionen abhängig von ihrer IT-Umgebung und ihren Anforderungen schrittweise ergänzen.

Weiterlesen
Security

Checkmarx beteiligt sich an Anthropics Project Glasswing für defensive Cybersecurity

Checkmarx beteiligt sich an Anthropics Project Glasswing, einer Initiative, die ausgewählten Unternehmen Zugang zu Claude Mythos für defensive Cybersecurity-Anwendungen ermöglicht. Im Rahmen der Zusammenarbeit will Checkmarx Claude Mythos 5 einsetzen, um die eigene Schwachstellenerkennung zu verbessern. Die dabei gewonnenen Erkenntnisse sollen mit der Security-Community geteilt werden, um die Erkennung und Behebung von Schwachstellen branchenweit weiterzuentwickeln. Hintergrund ist der wachsende Druck auf herkömmliche AppSec-Tools durch das hohe Tempo moderner Softwareentwicklung. Laut einer Analyse von J.P. Morgan erfolgen mittlerweile rund 80 Prozent der Angriffe bereits am Tag der öffentlichen Bekanntgabe einer Schwachstelle.

Weiterlesen
Security

Wibu-Systems wird CVE Numbering Authority und kann künftig eigene CVE-IDs vergeben

Wibu-Systems ist dem globalen Common Vulnerabilities and Exposures (CVE)-Programm beigetreten und seit dem 25. August 2026 als CVE Numbering Authority (CNA) anerkannt. Als CNA kann das Unternehmen künftig eigenständig CVE-IDs für Schwachstellen in seinen Produkten vergeben und entsprechende CVE-Einträge veröffentlichen. Betroffen ist insbesondere CodeMeter, die Technologie von Wibu-Systems für Softwareschutz, sichere Lizenzierung und Integritätsschutz. Die neue Rolle soll die standardisierte Erkennung von Schwachstellen direkt in die bestehenden Sicherheitsprozesse des Unternehmens integrieren. Wibu-Systems ist als CNA der ENISA-Root zugeordnet, wodurch die Europäische Agentur für Cybersicherheit (ENISA) direkter Ansprechpartner des Unternehmens im Rahmen des CVE-Programms ist.

Weiterlesen
Künstliche IntelligenzNewsSecurity

Fraunhofer AISEC tritt seL4 Foundation bei und setzt auf formal verifizierten Mikrokernel

Das Fraunhofer-Institut für Angewandte und Integrierte Sicherheit AISEC ist der seL4 Foundation beigetreten. Damit will das Institut den Einsatz des formal verifizierten seL4-Mikrokernels als Grundlage für nachweisbar sichere IT-Systeme vorantreiben. Hintergrund ist die wachsende Bedrohungslage durch Agentic AI, mit deren Hilfe Angreifer Schwachstellen in Software zunehmend automatisiert finden und ausnutzen können. Ein erster Arbeitsschwerpunkt des Fraunhofer AISEC liegt auf virtuellen Maschinen und Confidential Computing. Perspektivisch untersucht das Institut zudem den Einsatz von seL4 auf der offenen Prozessorarchitektur RISC-V.

Weiterlesen
CloudSecurity

Keeper Security integriert Secrets Management in Azure Logic Apps

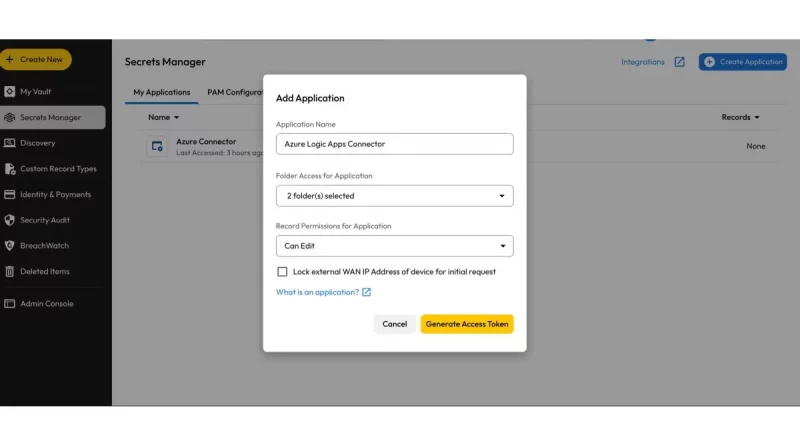
Keeper Security stellt einen zertifizierten Connector für Keeper Secrets Manager und Microsoft Azure Logic Apps bereit. Damit können Unternehmen Anmeldedaten innerhalb automatisierter Workflows zur Laufzeit erstellen und abrufen, ohne sensible Werte fest in den Workflows zu hinterlegen. Der Connector ist über den Microsoft Power Platform-Marktplatz verfügbar und soll insbesondere das Risiko hartkodierter Zugangsdaten in Automatisierungsskripten reduzieren. Die Verarbeitung basiert auf einer Zero-Knowledge-Architektur, bei der Geheimnisse verschlüsselt im Keeper Vault gespeichert und erst bei Bedarf innerhalb der Azure-Umgebung des Kunden entschlüsselt werden. Für die Integration stellt Keeper zudem eine Azure-basierte Middleware bereit, über die sich der Secrets Manager in bestehende Logic-App-Workflows einbinden lässt.

Weiterlesen
InfrastructureSecurity

Kühlketten in Gefahr: Schwachstellen in Steuerungen für Kälteanlagen

Sicherheitsforscher von Claroty haben mehrere Schwachstellen in Steuerungssystemen für Kälteanlagen entdeckt. Betroffen sind die Danfoss AK-SM 800A-Plattform und die Copeland XWEB Pro-Plattform, die unter anderem in Supermärkten, Kühlhäusern, Logistikzentren und gastronomischen Betrieben eingesetzt werden. Die Sicherheitslücken ermöglichen unter anderem die Umgehung von Authentifizierungsmechanismen, Remote Code Execution und die Manipulation von Kälteanlagen aus der Ferne. Für beide Systeme stehen inzwischen Firmware-Updates bereit, die betroffene Unternehmen zeitnah installieren sollten. Die Fälle zeigen, welche Auswirkungen Schwachstellen in OT-Systemen haben können, wenn digitale Angriffe direkt physische Prozesse beeinflussen.

Weiterlesen
Security

Barracuda-Report: Webanwendungen weisen im Schnitt 20 Sicherheitslücken auf

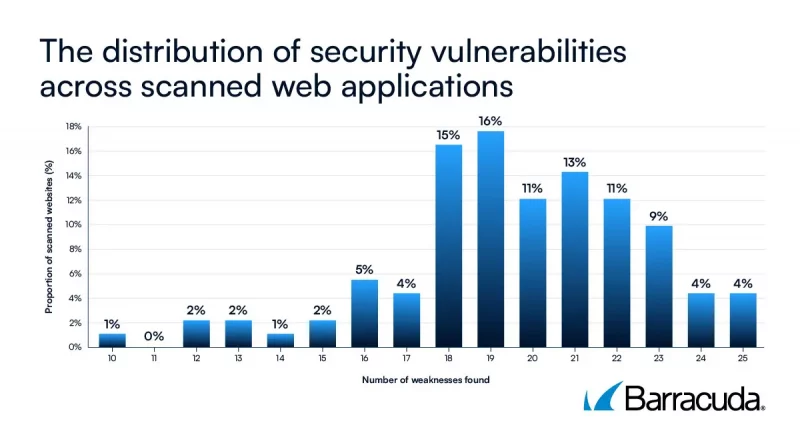
Webanwendungen weisen laut einem neuen Report von Barracuda im Durchschnitt 20 Sicherheitslücken auf. Die Schwachstellen können Angreifern unter anderem ermöglichen, Daten abzugreifen, Konten zu kompromittieren oder unbefugt auf Systeme zuzugreifen. Für die Untersuchung analysierten Barracuda-Forscher mehrere Hundert Scans von Barracuda Application Security Insight über einen Zeitraum von fünf Monaten im Jahr 2026. Dabei entfielen rund 90 Prozent der gefundenen Schwachstellen auf sieben Kategorien. Ein großer Teil der identifizierten Probleme lässt sich nach Einschätzung des Anbieters auf vermeidbare Fehlkonfigurationen und Nachlässigkeiten bei der Absicherung zurückführen.

Weiterlesen
ArtikelSecurity

E-Mail-Souveränität auf dem Prüfstand

Eine aktuelle Retarus-Studie zeigt, dass viele Unternehmen ihre E-Mail-Kommunikation weniger gut kontrollieren können als angenommen. Zwar sehen 80 Prozent ihre Kommunikation weitgehend unter Kontrolle, doch nur 41 Prozent können bei einem Audit kurzfristig vollständige Nachweise liefern. Auch bei der technischen Unabhängigkeit von Dienstleistern und beim lokalen Support bestehen Lücken. Der Artikel zeigt, warum rechtliche Sicherheit, transparente Dokumentation und operative Kontrolle für echte E-Mail-Souveränität entscheidend sind. Der Beitrag stammt von Oliver Paetz, Head of Product Management Secure Email bei Retarus.

Weiterlesen
Künstliche IntelligenzSecurity

Arctic Wolf startet Cyber AI Readiness Accelerator für Partner

Die zunehmende Nutzung künstlicher Intelligenz verändert nicht nur Geschäftsprozesse, sondern auch die Geschwindigkeit und Komplexität von Cyberangriffen. Gleichzeitig bleiben viele Unternehmen trotz Vulnerability- und Patch-Management mit unbekannten oder nicht ausreichend geschützten Assets konfrontiert. Eine vollständige Übersicht über die eigene Angriffsfläche wird damit zu einer wichtigen Voraussetzung für wirksame Sicherheitsmaßnahmen. Arctic Wolf erweitert deshalb sein Partnerangebot um einen neuen Ansatz für Exposure Management und Cyberresilienz. Der Cyber AI Readiness Accelerator soll Unternehmen dabei helfen, Risiken systematisch zu erkennen, zu priorisieren und zu reduzieren.

Arctic Wolf hat den Cyber AI Readiness Accelerator vorgestellt. Das partnergeführte Programm kombiniert Aurora Attack Surface Management mit den Beratungs-, Remediation- und Security-Transformation-Services der teilnehmenden Partner. Ziel ist es, Unternehmen einen umfassenderen Überblick über ihre Risikolandschaft zu geben und konkrete Maßnahmen zur Verbesserung ihrer Cyberresilienz abzuleiten.

Der Bedarf an solchen Lösungen steigt laut Arctic Wolf. Nach Angaben des Unternehmens zeigt der Verizon 2026 Data Breach Investigations Report, dass inzwischen 31 Prozent der Sicherheitsvorfälle auf die Ausnutzung von Schwachstellen zurückzuführen sind. Gegenüber dem Vorjahr entspricht dies einem Anstieg um 55 Prozent. Gleichzeitig können durch KI beschleunigte Angriffe schneller und in größerem Umfang durchgeführt werden.

Der Accelerator ermöglicht Partnern, bestehende Vulnerability-Management-Lösungen ihrer Kunden einzubinden. Dazu zählt auch Aurora Attack Surface Management. Auf diese Weise sollen nicht nur bekannte Schwachstellen, sondern auch bislang unverwaltete, unbekannte oder exponierte Assets sichtbar werden.

Im Rahmen des Programms führen Arctic-Wolf-Partner gemeinsam mit ihren Kunden ein 30-tägiges Assessment durch. Dabei werden die Technologie von Arctic Wolf und die Dienstleistungen des jeweiligen Partners miteinander kombiniert. Am Ende steht ein priorisierter Maßnahmenplan, der auf die Reduzierung identifizierter Risiken und die Verbesserung der Cyberresilienz ausgerichtet ist.

Das Assessment soll unter anderem potenzielle Angriffspfade und besonders gefährdete Bereiche aufzeigen. Zudem können Sicherheitsmaßnahmen nach Risiko und geschäftlichen Auswirkungen priorisiert werden. Die Ergebnisse sollen gleichzeitig eine Grundlage für weiterführende Security-Operations- und Cyberresilienz-Initiativen bilden.

Aus den identifizierten Schwachstellen und operativen Lücken können anschließend Maßnahmen beispielsweise in den Bereichen Exposure Management, Managed Detection and Response (MDR), Endpoint Security und Remediation abgeleitet werden. Der Ansatz soll Unternehmen dabei unterstützen, Sicherheitsrisiken nicht nur zu dokumentieren, sondern kontinuierlich zu reduzieren.

## Ausbau des MSP-Partnerprogramms

Mit dem neuen Accelerator baut Arctic Wolf zugleich sein Partnergeschäft weiter aus. Seit dem Start des MSP Partner Program im vergangenen Jahr hat das Unternehmen nach eigenen Angaben verschiedene Funktionen für Managed Service Provider (MSPs) ergänzt. Das MSP-Geschäft sei im Jahresvergleich um rund 60 Prozent gewachsen, während sich die Zahl der aktiven MSPs nahezu verdoppelt habe.

Zu den in den vergangenen sechs Monaten eingeführten Funktionen zählen unter anderem Aurora Managed Endpoint Defense und Aurora Mobile Threat Defense für MSPs, ein mandantenfähiges MSP Portal sowie eine Reports API zur Integration in bestehende Workflows. Hinzu kommen integriertes Patch-Management über Resolve für Aurora Vulnerability Management, Data Explorer Lite für MDR-Kunden und KI-gestützte Zusammenfassungen von Reports.

Die neuen Funktionen sollen MSPs dabei unterstützen, Security Operations effizienter zu verwalten, Kundenumgebungen stärker zu skalieren und Sicherheitsinformationen schneller auszuwerten.

„Der Cyber AI Readiness Accelerator bietet unseren Partnern die Möglichkeit, ihre Services und ihr Fachwissen mit Aurora Attack Surface Management zu kombinieren“, sagt Will Briggs, SVP Global Channels bei Arctic Wolf. Damit könnten Partner ihre Kunden dabei unterstützen, Risiken besser zu verstehen, Maßnahmen zu priorisieren und die Cyberresilienz auszubauen.

Der Cyber AI Readiness Accelerator befindet sich derzeit in der Beta-Phase und steht ausgewählten Arctic-Wolf-Partnern zur Verfügung. Unternehmen, die an der nächsten Einführungsrunde teilnehmen möchten, können sich über die Anmeldeseite des Programms registrieren.

Weiterlesen
Künstliche IntelligenzSecurity

Rubrik stellt Agent Identity für die Echtzeitkontrolle von KI-Agenten vor

KI-Agenten übernehmen zunehmend Aufgaben, die bislang von Mitarbeitern ausgeführt wurden, und greifen dabei auf Unternehmensanwendungen, Datenbanken und Programmierschnittstellen zu. Mit dieser Entwicklung entstehen neue Sicherheitsrisiken, da autonome Systeme teilweise weitreichende Berechtigungen benötigen. Klassische Identitäts- und Zugriffskonzepte sind jedoch nicht darauf ausgelegt, Aktionen autonomer Agenten in Echtzeit zu kontrollieren. Rubrik erweitert deshalb seine Agent Cloud um eine Lösung, die Identitäten, Berechtigungen und Aktivitäten von KI-Agenten während des Betriebs überwachen soll. Mit Rubrik Agent Identity können Zugriffsrechte nach Angaben des Unternehmens für jeden einzelnen Tool-Aufruf geprüft und zeitlich begrenzt vergeben werden.

Weiterlesen
NewsSecurity

Tenable wird Exposure-Management-Partner im Cisco SolutionsPlus Program

Unternehmen stehen zunehmend vor der Herausforderung, ihre Angriffsfläche nicht nur auf bekannte Schwachstellen, sondern ganzheitlich auf potenzielle Sicherheitsrisiken zu überprüfen. Klassisches Vulnerability Management reicht dabei in komplexen IT- und Cloud-Umgebungen häufig nicht mehr aus. Mit dem Exposure Management rückt deshalb die Bewertung und Priorisierung von Risiken über die gesamte Angriffsfläche hinweg in den Mittelpunkt. Tenable erweitert vor diesem Hintergrund seine Zusammenarbeit mit Cisco und bietet Kunden einen direkten Weg vom Vulnerability Management zum Exposure Management. Im Rahmen des Cisco SolutionsPlus Programms erhalten Cisco-Kunden künftig Zugang zur Exposure-Management-Plattform Tenable One.

Weiterlesen
Künstliche IntelligenzSecurity

Netskope führt Netskope One DataSec Command Center für zentrale Datensicherheit im KI-Zeitalter ein

Unternehmen speichern und verarbeiten heute Daten in immer mehr Umgebungen – von Cloud-Plattformen über Endgeräte bis hin zu KI-Anwendungen. Gleichzeitig wächst die Zahl der eingesetzten Sicherheitswerkzeuge, wodurch Transparenz und Kontrolle zunehmend schwieriger werden. Besonders der Einsatz generativer KI stellt Unternehmen vor neue Herausforderungen beim Schutz sensibler Informationen. Viele Sicherheitsteams können daher nicht zuverlässig nachvollziehen, wohin Daten fließen und wie Risiken entstehen. Mit dem Netskope One DataSec Command Center stellt Netskope eine zentrale Steuerungsebene vor, die Datensicherheit über unterschiedliche Umgebungen hinweg vereinheitlichen soll.

Weiterlesen
Security

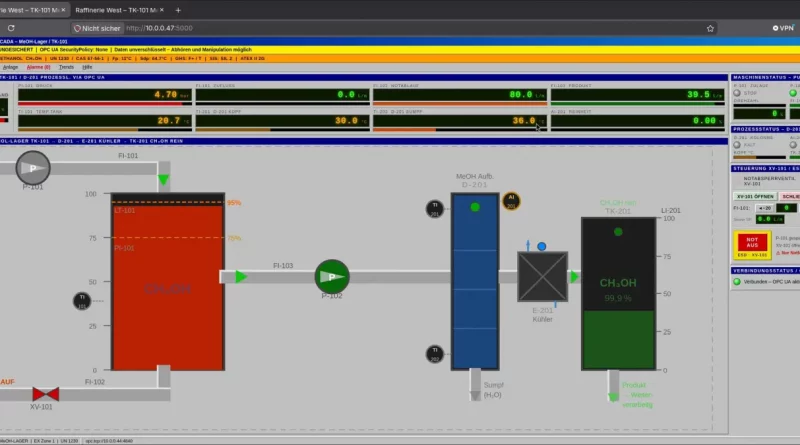
BxC Security zeigt Risiken ungesicherter OPC-UA-Kommunikation in Produktionsanlagen

Die zunehmende Vernetzung industrieller Anlagen über Operational-Technology- (OT-) und Industrial-IoT-Umgebungen eröffnet Unternehmen neue Möglichkeiten für effizientere Produktionsprozesse. Gleichzeitig entstehen durch die steigende Zahl vernetzter Komponenten neue Angriffsflächen für Cyberkriminelle. Besonders die Absicherung der Kommunikation zwischen Maschinen, Steuerungen und Leitsystemen spielt dabei eine zentrale Rolle. Ein aktueller Showcase von BxC Security zeigt, welche Folgen eine ungesicherte OPC-UA-Kommunikation haben kann. Der Einsatz digitaler Zertifikate und einer Public Key Infrastructure (PKI) wird damit zu einem wichtigen Bestandteil moderner Produktionssicherheit.

Weiterlesen
Künstliche IntelligenzSecurity

Checkmarx erweitert AppSec-Plattform mit hybrider KI-Analyse

Die zunehmende Nutzung generativer KI in der Softwareentwicklung verändert auch die Anforderungen an die Anwendungssicherheit. Unternehmen müssen immer größere Mengen an Code prüfen und gleichzeitig neue Risiken durch KI-generierte Anwendungen berücksichtigen. Klassische Sicherheitswerkzeuge stoßen dabei zunehmend an Grenzen, da sie nicht alle modernen Entwicklungsumgebungen und Angriffsmuster abdecken können. Gleichzeitig steigt der Bedarf an präzisen Analysen, die Fehlalarme reduzieren und Sicherheitsteams entlasten. Mit Checkmarx Fusion stellt Checkmarx einen hybriden Ansatz vor, der traditionelle AppSec-Analysen mit KI-gestützter Bewertung verbindet.

Weiterlesen
ArtikelSecurity

Andrea Pfundmeier, Dropbox: Warum eine gute Security-Strategie mehr braucht als Kontrolle

Sicherheit gilt in vielen Unternehmen als technisches Thema, doch über ihren Erfolg entscheidet häufig das Verhalten der Mitarbeitenden im Arbeitsalltag. Werden Sicherheitsvorgaben als zu kompliziert oder hinderlich empfunden, entstehen schnell Umgehungslösungen, die neue Risiken schaffen. Warum benutzerfreundliche Prozesse und intuitiv nutzbare Werkzeuge heute zu den wichtigsten Faktoren einer wirksamen Cybersecurity gehören, erläutert Andrea Pfundmeier, Managing Director Dropbox Germany und Senior Group Product Manager. Sie zeigt auf, weshalb Sicherheit von Beginn an in digitale Arbeitsabläufe integriert werden muss und wie Unternehmen dadurch sowohl ihre Resilienz als auch ihre Innovationsfähigkeit stärken können.

Weiterlesen
Künstliche IntelligenzSecurity

Deutsche Telekom nutzt GPT Cyber für die Skalierung von Cybersecurity-Prüfungen

Künstliche Intelligenz verändert die Cybersicherheit grundlegend und eröffnet Unternehmen neue Möglichkeiten, Sicherheitsprüfungen deutlich effizienter zu gestalten. Angesichts wachsender IT-Landschaften, steigender Bedrohungen und des Fachkräftemangels gewinnen skalierbare Analyseverfahren zunehmend an Bedeutung. Die Deutsche Telekom hat deshalb untersucht, wie sich GPT Cyber in bestehende Sicherheitsprozesse integrieren lässt, um deren Reichweite erheblich zu erweitern. Der Praxisversuch zeigt, dass KI Sicherheitsexperten nicht ersetzt, sondern ihre Arbeit wirkungsvoll ergänzt und die Analyse großer IT- und Softwareumgebungen beschleunigt. Gleichzeitig macht das Projekt deutlich, dass automatisierte Sicherheitsanalysen nur dann ihren vollen Nutzen entfalten, wenn auch die nachgelagerten Prozesse entsprechend skaliert werden.

Weiterlesen
AdvertorialsSecurity

Christian Scharrer, Dell Technologies: „Nicht jeder Angriff ist ein Problem, schlechte Vorbereitung schon“

Ob ein Unternehmen nach einer Cyberattacke am Boden liegt, entscheidet sich nicht im Moment des Angriffs, sondern bereits lange davor. Die meisten Organisationen investieren zwar viel in die Prävention, unterschätzen aber die Phase danach. Wie schnell lassen sich die betroffenen Systeme isolieren? Sind die Verantwortlichkeiten geklärt? Funktionieren Backups tatsächlich? Und weiß jeder Beteiligte, was als Nächstes zu tun ist?

Autor: Christian Scharrer, Enterprise Architect und CTO Ambassador bei Dell Technologies in Deutschland/dcg

Weiterlesen
Security

G DATA erweitert Phishing-Simulation um anpassbare Vorlagen für realistischere Sicherheitstrainings

Phishing bleibt eine der größten Herausforderungen für die IT-Sicherheit von Unternehmen. Cyberkriminelle nutzen zunehmend realistische Kommunikationsmuster und setzen verstärkt auf psychologische Manipulation, um Mitarbeitende zu täuschen. G DATA CyberDefense erweitert deshalb seine Phishing-Simulation um einen neuen Template Editor für individuell anpassbare Trainingsmails. Unternehmen können damit Simulationen stärker an ihre eigenen Kommunikationsprozesse und internen Abläufe anpassen. Ziel ist es, das Sicherheitsbewusstsein der Belegschaft praxisnah zu stärken und potenzielle Schwachstellen frühzeitig sichtbar zu machen.

Weiterlesen
Security

Barracuda erweitert E-Mail-Sicherheit mit Integrated Email Protection für KI-gestützte Bedrohungen

E-Mail-Angriffe entwickeln sich im Zeitalter von Agentic AI mit zunehmender Geschwindigkeit und Komplexität. Klassische Schutzmechanismen stoßen dabei an Grenzen, da Bedrohungen nach der Zustellung einer Nachricht weiter eskalieren und sich dynamisch verändern können. Barracuda Networks stellt mit Barracuda Integrated Email Protection eine neue Sicherheitslösung vor, die den gesamten Angriffslebenszyklus überwachen und automatisiert auf Bedrohungen reagieren soll. Die ICES-Plattform (Integrated Cloud Email Security) kombiniert KI-gestützte Analyse, domänenübergreifende Telemetrie und automatisierte Maßnahmen. Ziel ist es, Unternehmen eine höhere Cyber-Resilienz bei gleichzeitig geringerem Betriebsaufwand zu ermöglichen.

Weiterlesen
Security

Controlware erweitert Managed Security Services um 24×7-SOC auf Splunk-Basis

Cyberangriffe werden immer komplexer, während gleichzeitig regulatorische Anforderungen und der Fachkräftemangel den Betrieb eigener Security Operations Center erschweren. Viele Unternehmen und Behörden benötigen deshalb eine professionelle Sicherheitsüberwachung rund um die Uhr, ohne selbst ein eigenes SOC aufbauen zu müssen. Managed Security Services gewinnen vor diesem Hintergrund zunehmend an Bedeutung. Controlware erweitert deshalb gemeinsam mit Swiss Post Cybersecurity sein Portfolio um Managed 24×7-SOC-Services auf Basis von Splunk Enterprise Security. Das Angebot richtet sich an mittelständische und große Unternehmen sowie öffentliche Einrichtungen mit hohen Anforderungen an die Cyberabwehr.

Weiterlesen
Security

Kaspersky erweitert Container Security um flexible Richtlinien und mehr Schutz für DevOps-Umgebungen

Containerisierte Anwendungen bilden heute die Grundlage moderner Softwareentwicklung und ermöglichen schnellere Entwicklungszyklen sowie eine effizientere Nutzung von IT-Ressourcen. Gleichzeitig steigen die Anforderungen an Sicherheit, Compliance und den Schutz komplexer DevOps-Prozesse. Kaspersky reagiert darauf mit einem umfangreichen Update seiner Lösung Kaspersky Container Security. Die neue Version erweitert den Schutz über den gesamten Lebenszyklus containerisierter Anwendungen und unterstützt Unternehmen dabei, Sicherheitsrichtlinien flexibler umzusetzen sowie Risiken in Cloud- und Containerumgebungen frühzeitig zu erkennen. Neue Funktionen für individuelle Sicherheitsrichtlinien, ein erweitertes Monitoring und den Schutz der Software-Lieferkette sollen dabei die Verwaltung komplexer Infrastrukturen vereinfachen.

Weiterlesen
ArtikelSecurity

Im Fokus: ZeroFox – Schutz vor Betrug und Datendiebstahl

ZeroFox bietet seit inzwischen 14 Jahren eine Lösung an, die Soziale Medien, das Dark Web und vergleichbare Quellen nach kompromittierten Daten und Betrugsversuchen durchsucht. Mit ihrer Hilfe sind Unternehmen dazu in der Lage, ihre Marken und Mitarbeiter zu schützen. Dazu macht  das System Betrüger ausfindig, die den Namen, Bilder oder das Logo der betroffenen Organisationen missbrauchen. So erkennt es beispielsweise Phishing-Seiten, die die Login-Seite einer Organisation kopieren, um Kundenpasswörter zu stehlen und findet Fake-Profile auf LinkedIn, X, Instagram und vergleichbaren Medien, die sich als Profile des CEOs oder des Kundensupports des angegriffenen Unternehmens ausgeben. Darüber hinaus deckt ist die Lösung auch App-Store-Piraterie auf, findet also gefälschte Apps in Drittanbieter-Stores, die Schadcode enthalten und analysiert vorhandene Vulnerabilities.

Weiterlesen
NewsSecurity

Palo Alto Networks, IBM und Red Hat bündeln Kräfte für schnelleres Schließen von Sicherheitslücken

Die Zahl neu entdeckter Sicherheitslücken steigt durch den Einsatz künstlicher Intelligenz rasant an und stellt klassische Patch-Management-Prozesse zunehmend vor Herausforderungen. Unternehmen benötigen daher Lösungen, die Schwachstellen schneller absichern und Angriffsfenster deutlich verkürzen. Vor diesem Hintergrund haben Palo Alto Networks, IBM und Red Hat eine strategische Zusammenarbeit angekündigt. Ziel ist es, Sicherheitslücken früher zu erkennen und Schutzmaßnahmen automatisiert bereitzustellen. Dabei werden virtuelle Patches auf Netzwerkebene mit softwareseitigen Korrekturmaßnahmen kombiniert.

Weiterlesen
Security

Rubrik startet KI-gestützte Plattform für autonome Cyber-Resilienz

Rubrik hat mit Rubrik AI eine neue KI-gestützte Erweiterung seiner Plattform vorgestellt. Ziel ist es, Cyber-Resilienz in Unternehmen durch agentenzentrierte Automatisierung deutlich zu beschleunigen und stärker an aktuelle Bedrohungslagen anzupassen. Die Lösung soll Sicherheits- und Wiederherstellungsprozesse in maschineller Geschwindigkeit ermöglichen. Damit reagiert das Unternehmen auf wachsende Anforderungen an automatisierte Sicherheitsarchitekturen im Zeitalter generativer KI. Im Fokus steht ein Ansatz, bei dem Systeme zunehmend autonom auf Risiken reagieren können.

Weiterlesen
Security

TÜV-Verband fordert stärkere Resilienz kritischer Infrastrukturen in Deutschland

Die wachsenden geopolitischen Spannungen, hybride Bedrohungen und zunehmende Cyberangriffe setzen Staat, Wirtschaft und Gesellschaft in Deutschland unter erheblichen Anpassungsdruck. Vor diesem Hintergrund hat der TÜV-Verband ein Positionspapier vorgelegt, das eine deutliche Stärkung der Resilienz kritischer ziviler, technischer und wirtschaftlicher Infrastrukturen fordert. Ziel ist es, die Funktionsfähigkeit essenzieller Systeme auch unter Krisenbedingungen sicherzustellen. Dazu zählen insbesondere Energieversorgung, Gesundheitswesen, Verkehrsnetze sowie digitale Infrastrukturen wie Rechenzentren und Datennetze. Der Verband sieht Resilienz als zentrale Voraussetzung für staatliche Handlungsfähigkeit und gesellschaftliche Stabilität.

Weiterlesen
Security

Wire integriert Dateimanagement direkt in sichere Kommunikation mit Wire Drive

Der europäische Kommunikationsanbieter Wire erweitert seine Plattform um die neue Funktion Wire Drive und stärkt damit die Verbindung von sicherer Kommunikation und kollaborativer Dateiarbeit. Ziel ist es, Messaging, Dateiverwaltung und Dokumentenzusammenarbeit in einem geschützten digitalen Arbeitsraum zu vereinen. Die Entwicklung reagiert auf den wachsenden Bedarf an integrierten Kollaborationstools, die hohe Sicherheits- und Compliance-Standards erfüllen. Gleichzeitig sollen Medienbrüche zwischen unterschiedlichen Anwendungen reduziert werden. Im Fokus steht dabei ein Ansatz, der Datenhoheit und operative Kontrolle konsequent in den Mittelpunkt stellt.

Weiterlesen
Künstliche IntelligenzSecurity

Tenable erweitert Cloud-Sicherheitsplattform mit KI-gestützter Bedrohungserkennung

Tenable erweitert seine Cloud-Sicherheitsfunktionen um neue KI-gestützte Erkennungs- und Analysemechanismen, um Bedrohungen in komplexen Cloud-Umgebungen schneller und präziser zu identifizieren. Im Zentrum steht dabei die Verbesserung der Priorisierung von Schwachstellen, die tatsächlich ein reales Angriffsrisiko darstellen. Die wachsende Dynamik moderner Cloud-Infrastrukturen führt dazu, dass klassische statische Sicherheitsansätze zunehmend an ihre Grenzen stoßen. Gleichzeitig nimmt die Geschwindigkeit zu, mit der Angreifer Schwachstellen automatisiert ausnutzen können. Vor diesem Hintergrund setzt Tenable auf eine stärkere Kontextualisierung von Sicherheitsdaten und eine engere Verzahnung von Analyse und Reaktion.

Weiterlesen
Security

Locked Shields 2026: DACHL-Team erreicht Platz zwei bei weltweit größter Cyberabwehrübung

Cyberangriffe auf kritische Infrastrukturen werden zunehmend komplexer und professioneller. Entsprechend wichtig sind realitätsnahe Trainingsszenarien, in denen Sicherheitsverantwortliche ihre Fähigkeiten unter Extrembedingungen testen können. Die NATO-Übung Locked Shields gilt dabei als weltweit anspruchsvollste Live-Fire-Cyberübung. Mehr als 4.000 Fachleute aus 41 Nationen nahmen 2026 an dem Großereignis teil. Mit einem zweiten Platz im Gesamtklassement erzielte das DACHL-Team ein herausragendes Ergebnis.

Weiterlesen
Künstliche IntelligenzSecurity

ManageEngine bringt autonome KI-Agenten für das IT-Management an den Start

Unternehmen setzen zunehmend auf KI, um IT-Prozesse effizienter, schneller und zuverlässiger zu gestalten. Dabei rücken autonome Agentensysteme immer stärker in den Fokus, da sie komplexe Aufgaben eigenständig übernehmen können. Gleichzeitig bleiben Datenschutz, Governance und Transparenz zentrale Anforderungen für den produktiven Einsatz in Unternehmensumgebungen. Vor diesem Hintergrund erweitert ManageEngine sein Portfolio um eine neue Generation KI-gestützter Automatisierungslösungen. Mit den neuen Zia Agents verfolgt der Anbieter das Ziel, den Weg zu weitgehend autonomen IT-Umgebungen weiter zu ebnen.

Weiterlesen
Security

Einschätzung von FTAPI zum Cyber Resilience Act: Neue Pflichten erhöhen Druck auf KMU

Mit dem Inkrafttreten des Cyber Resilience Act im Dezember 2024 verschärft die Europäische Union die Anforderungen an die IT-Sicherheit digitaler Produkte deutlich. Betroffen sind Hersteller, Importeure und Händler von Software, Hardware und vernetzten Geräten gleichermaßen. Anders als bei anderen Regularien gelten dabei keine größenabhängigen Ausnahmen – laut FTAPI müssen auch kleine und mittlere Unternehmen die Vorgaben vollständig erfüllen, sofern sie digitale Produkte im EU-Markt bereitstellen.

Weiterlesen
ComplianceKünstliche IntelligenzSecurity

ABBYY: Drittanbieter-KI wird zur Governance-Frage für Unternehmen

Unternehmen integrieren zunehmend KI-Systeme externer Anbieter in operative Prozesse, Kundeninteraktionen und Entscheidungsabläufe. Damit greifen sie auf Fähigkeiten zu, die intern oft nur mit hohem Zeit- und Kapitaleinsatz aufzubauen wären. Drittanbieter-KI kann Prozesse beschleunigen, Services verbessern und den Kapitaleinsatz effizienter machen. Gleichzeitig entsteht jedoch eine neue Risikolage, die viele Führungsteams noch nicht vollständig verinnerlicht haben: Systeme, die nicht im eigenen Haus entwickelt wurden, lassen sich nur begrenzt überprüfen und können nach der Einführung ihr Verhalten verändern.

Weiterlesen
Security

BSI zertifiziert Wire Bund für VS-NfD-Kommunikation in Behörden

Das Bundesamt für Sicherheit in der Informationstechnik hat dem Messenger „Wire Bund“ die Zulassung zur Verarbeitung und Übertragung von Informationen mit der Einstufung „VS-NUR FÜR DEN DIENSTGEBRAUCH“ (VS-NfD) erteilt. Damit kann die Lösung künftig in deutschen Behörden für die sichere interne Kommunikation eingesetzt werden. Die Entscheidung markiert einen wichtigen Schritt im Ausbau souveräner digitaler Kommunikationsinfrastrukturen in der öffentlichen Verwaltung.

Weiterlesen
Security

Cyberangriffe 2025: Behörden im Fokus, APTs dominieren die Bedrohungslage – der Report „Anatomy of a Cyber World“ von Kaspersky

Die globale Bedrohungslage im Cyberraum hat sich 2025 weiter zugespitzt. Der aktuelle Report „Anatomy of a Cyber World“ von Kaspersky zeigt, dass insbesondere staatliche Institutionen weiterhin im Zentrum gezielter Angriffe stehen. Dabei gewinnen hochentwickelte Angriffsformen wie Advanced Persistent Threats (APTs) zunehmend an Bedeutung. Parallel dazu offenbaren sich deutliche Unterschiede in der Sicherheitsstrategie einzelner Branchen. Insgesamt unterstreichen die Ergebnisse die Notwendigkeit einer ganzheitlichen Cyberresilienz, die technische, organisatorische und proaktive Maßnahmen gleichermaßen umfasst.

Weiterlesen
ComplianceSecurity

BSI schafft Rahmen für mehr digitale Souveränität in der Cloud

Deutschland und Europa sehen sich zunehmend mit unterschiedlichen Formen von Cyberbedrohungen konfrontiert. Neben klassischer Cyberkriminalität und staatlich gesteuerten Angriffen rückt eine dritte Dimension stärker in den Fokus: strukturelle Abhängigkeiten von Technologieanbietern. Diese sogenannte „Cyber Dominance“ beschreibt die Möglichkeit von Herstellern, dauerhaft Einfluss auf Systeme und Daten ihrer Kunden auszuüben. Vor diesem Hintergrund gewinnt das Thema digitale Souveränität an strategischer Bedeutung. Insbesondere Cloud-Dienste stehen dabei im Zentrum der Debatte.

Weiterlesen
Security

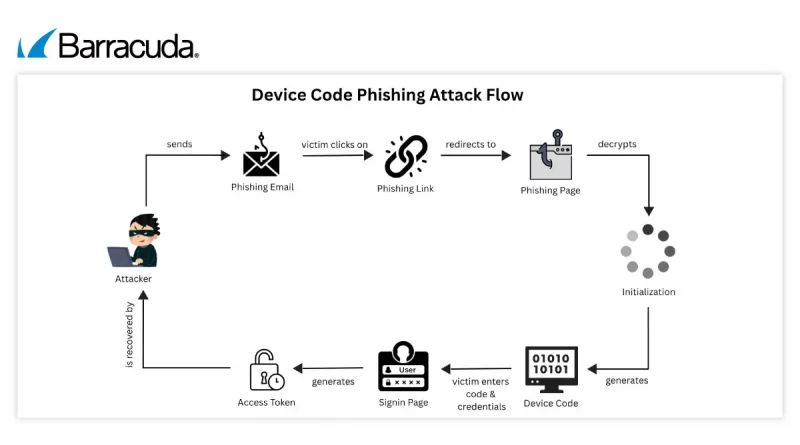
Barracuda Networks Analyse – Device-Code-Phishing auf dem Vormarsch: Millionen Angriffe in kurzer Zeit registriert

Eine aktuelle Analyse von Barracuda Networks zeigt eine neue Qualität im Bereich Phishing-Angriffe. Im Fokus steht dabei das sogenannte Device-Code-Phishing, das zunehmend professionalisiert wird. Innerhalb von nur vier Wochen registrierten die Sicherheitsexperten rund sieben Millionen entsprechende Attacken. Besonders kritisch ist die Fähigkeit dieser Methode, bestehende Sicherheitsmechanismen gezielt zu umgehen. Unternehmen und Organisationen stehen damit vor einer wachsenden Herausforderung im Bereich Identitäts- und Zugriffsschutz.

Weiterlesen
Security

Controlware setzt auf europäische SOC-Services für digitale Souveränität

Die Anforderungen an Cyberabwehr und Datenkontrolle steigen in vielen Organisationen parallel: Einerseits nimmt die Bedrohungslage durch immer komplexere Angriffe zu, andererseits verschärfen regulatorische Vorgaben den Druck auf Unternehmen und öffentliche Einrichtungen, ihre Datenhoheit sicherzustellen. Vor diesem Hintergrund gewinnen europäische Sicherheitslösungen an Bedeutung, die technologische Leistungsfähigkeit mit Compliance-Anforderungen verbinden. Controlware GmbH erweitert daher sein Managed-Service-Portfolio um neue Security-Services mit Fokus auf digitale Souveränität.

Weiterlesen
SecurityStorage

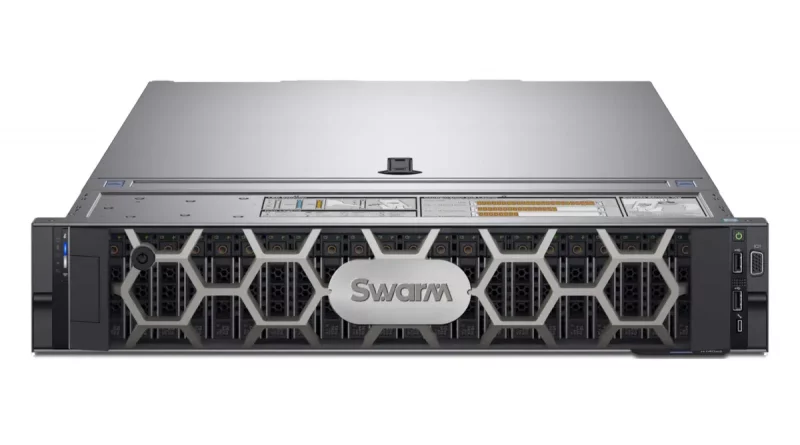
DataCore bringt Swarm Appliance: Cyber-Resilienz für verteilte Edge-Umgebungen

Die Anforderungen an Datenspeicherung und -sicherheit verändern sich grundlegend. Immer mehr unstrukturierte Daten entstehen außerhalb klassischer Rechenzentren – in Filialen, Produktionsstätten oder verteilten Infrastrukturen. Gleichzeitig steigen die Anforderungen an Datenschutz, Compliance und Ausfallsicherheit. Unternehmen stehen damit vor der Herausforderung, leistungsfähige und zugleich wirtschaftliche Lösungen für diese dezentralen Umgebungen zu etablieren. Vor diesem Hintergrund positioniert sich eine neue Appliance-Lösung als Antwort auf wachsende Komplexität und Sicherheitsrisiken.

Weiterlesen
Security

Aktionsmonat mAI: KI und Cybersicherheit im Fokus des Mittelstands

Künstliche Intelligenz verändert die IT-Sicherheitslandschaft grundlegend und stellt insbesondere kleine und mittlere Unternehmen vor neue Herausforderungen. Gleichzeitig eröffnet sie neue Möglichkeiten, Cyberbedrohungen effizienter zu erkennen und abzuwehren. Vor diesem Hintergrund rückt die Transferstelle Cybersicherheit im Mittelstand im Aktionsmonat mAI gezielt die Schnittstelle von KI und IT-Sicherheit in den Fokus. In einer Reihe kompakter Online-Formate erhalten Unternehmen praxisnahe Einblicke in aktuelle Bedrohungsszenarien und konkrete Schutzmaßnahmen. Die Teilnahme ist dank Förderung durch das Bundesministerium für Wirtschaft und Energie kostenfrei.

Weiterlesen
Künstliche IntelligenzSecurity

Palo Alto Networks erweitert Endpoint-Security um KI-Agenten-Schutz mit „Agentic Endpoint Security“

Die zunehmende Verbreitung autonomer KI-Tools verändert Unternehmens-IT grundlegend und erweitert zugleich die Angriffsfläche auf Endgeräten. Vor diesem Hintergrund hat Palo Alto Networks die Übernahme von Koi Security abgeschlossen und damit eine neue Sicherheitskategorie definiert: „Agentic Endpoint Security“ (AES). Ziel ist es, KI-Agenten auf Endgeräten besser zu überwachen, abzusichern und in zentrale Sicherheitsarchitekturen einzubinden.

Weiterlesen
Security

Managed Security als Mittelstandsmodell: Wie MDR die SOC-Lücke schließt

Steigende Cyberrisiken, regulatorische Vorgaben und komplexe IT-Landschaften führen bei vielen mittelständischen Unternehmen zu einer strukturellen Herausforderung. Ein eigenes Security Operations Center (SOC) ist für viele Organisationen zwar fachlich sinnvoll, wirtschaftlich jedoch kaum realisierbar. Ein aktuelles Praxisbeispiel der Enthus GmbH zeigt, wie sich diese Lücke durch Managed Security Services schließen lässt – ohne den Aufbau interner Großstrukturen.

Weiterlesen
Security

Sichere Identitätsprüfung gegen Social Engineering: Specops stellt „Verified ID“ vor

Cyberangriffe zielen zunehmend auf menschliche Schwachstellen in Unternehmen ab, insbesondere im Umfeld von Service Desks und Kontowiederherstellungsprozessen. Klassische Verifizierungsmethoden stoßen dabei immer häufiger an ihre Grenzen. Gleichzeitig verschärfen regulatorische Vorgaben die Anforderungen an sichere Identitätsprüfungen. Specops Software, ein Unternehmen von Outpost24, reagiert auf diese Entwicklung mit einer neuen Lösung. „Specops Verified ID“ soll Unternehmen dabei unterstützen, Identitäten zuverlässig und manipulationssicher zu verifizieren.

Weiterlesen
Security

Security Awareness neu gedacht: Adlon erweitert Portfolio für Frontliner und Führungskräfte

Die Anforderungen an IT-Sicherheitsbewusstsein steigen kontinuierlich, nicht zuletzt durch regulatorische Vorgaben und eine wachsende Bedrohungslage. Unternehmen sehen sich zunehmend mit gezielten Cyberangriffen konfrontiert, die häufig auf menschliches Fehlverhalten abzielen. Gleichzeitig rücken gesetzliche Rahmenwerke wie NIS2-Richtlinie stärker in den Fokus. Adlon Intelligent Solutions GmbH reagiert darauf mit einer Erweiterung seines Security-Awareness-Portfolios. Ziel ist es, nachhaltige Sicherheitskultur im Unternehmen zu etablieren.

Weiterlesen
Security

Digitale Souveränität 2026: Strategien für unabhängige Datenkontrolle

Transatlantische Datenflüsse stehen zunehmend im Spannungsfeld politischer und rechtlicher Unsicherheiten. Insbesondere für deutsche Unternehmen wird die Fähigkeit, selbstbestimmt über eigene Daten zu verfügen, zu einem zentralen Risikofaktor. Die Stabilität bestehender Abkommen zur Datenübermittlung hängt maßgeblich von politischen Entscheidungen in den USA ab, wodurch die digitale Souveränität nicht länger nur eine juristische Pflichtaufgabe, sondern eine strategische Kernfrage der Unternehmensplanung wird.

Weiterlesen
Security

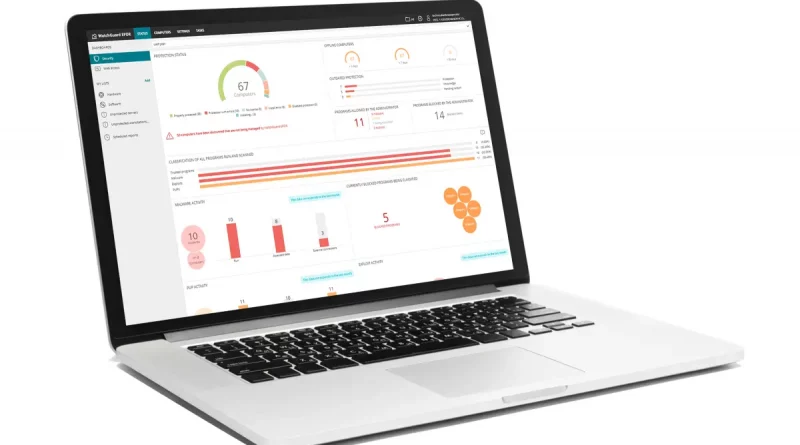
WatchGuard stellt neues Endpoint-Security-Portfolio mit flexiblem Lizenzmodell vor

Die Anforderungen an Endpoint-Sicherheit steigen kontinuierlich, während IT-Teams und Managed Service Provider (MSPs) gleichzeitig mit begrenzten Ressourcen arbeiten müssen. Klassische Lizenzmodelle gelten dabei zunehmend als unflexibel und kostenintensiv. Vor diesem Hintergrund gewinnen integrierte Plattformen mit skalierbaren Preismodellen an Bedeutung. Genau hier setzt WatchGuard mit einem neuen Portfolio an. Ziel ist es, Enterprise-Sicherheitsfunktionen breiter zugänglich zu machen und gleichzeitig Komplexität zu reduzieren.

Weiterlesen
Security

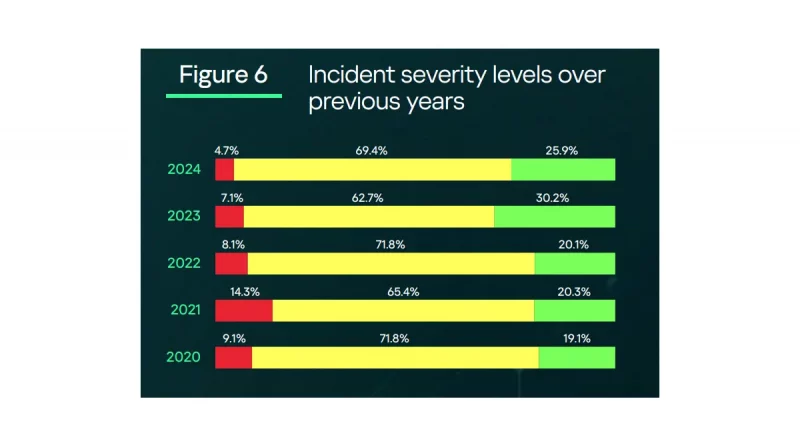
Kaspersky-Report: Kritische Cybervorfälle deutlich rückläufig

Die Zahl schwerwiegender Cybervorfälle in Unternehmen weltweit ist in den vergangenen Jahren spürbar gesunken. Gleichzeitig bleibt die Bedrohungslage komplex, da insbesondere gezielte Angriffe weiterhin erfolgreich durchgeführt werden. Fortschritte bei Früherkennung und Abwehr zeigen jedoch messbare Wirkung. Unternehmen profitieren zunehmend von proaktiven Sicherheitsstrategien und spezialisierten Services. Dies geht aus dem aktuellen Bericht zur globalen Cyberbedrohungslage hervor.

Weiterlesen
Security

Deutschland im Fokus: Cyber-Erpressung trifft zunehmend den Mittelstand – aktuelle Analyse der Google Threat Intelligence Group (GTIG)

Die Bedrohungslage durch Cyberkriminalität verschärft sich in Deutschland deutlich. Eine aktuelle Analyse der Google Threat Intelligence Group (GTIG) zeigt, dass die Bundesrepublik 2025 zu einem der wichtigsten Ziele für Cyber-Erpressung in Europa geworden ist. Besonders auffällig ist die Dynamik bei sogenannten Leak-Seiten im Darknet, auf denen gestohlene Unternehmensdaten veröffentlicht werden. Diese Praxis dient als Druckmittel, um Lösegeldzahlungen zu erzwingen. Dabei geraten zunehmend kleinere und mittelständische Unternehmen ins Visier der Angreifer. Die Ergebnisse unterstreichen strukturelle Schwächen in der Cybersicherheitslandschaft vieler Betriebe.

Weiterlesen
Security

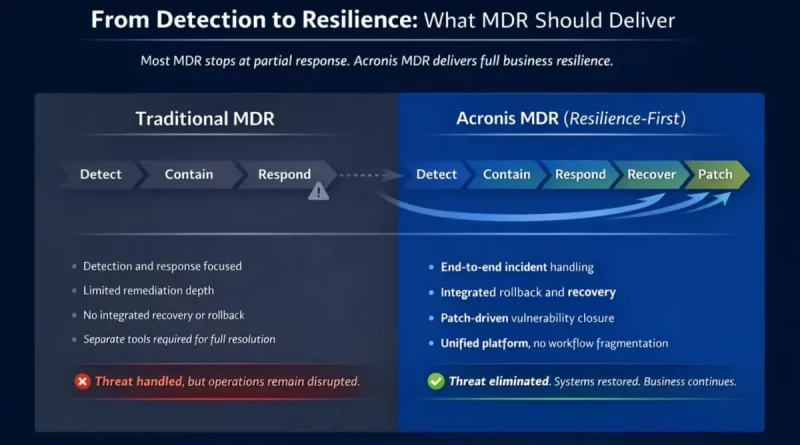
Acronis erweitert Security-Portfolio um MDR-Lösung für MSPs

Die Bedrohungslage im Cyberraum verschärft sich weiter und stellt insbesondere Managed Service Provider (MSPs) vor wachsende Herausforderungen. Steigende Angriffszahlen, zunehmende Komplexität und begrenzte Ressourcen erschweren den Aufbau leistungsfähiger Security-Operations. Gleichzeitig wächst der Bedarf an integrierten Sicherheitslösungen, die Detection, Response und Recovery vereinen. Mit einer neuen MDR-Lösung adressiert Acronis gezielt diese Anforderungen. Der Fokus liegt dabei auf Skalierbarkeit, Effizienz und Compliance.

Weiterlesen
Security

Cisco Talos Report 2025: Alte Schwachstellen, neue KI-Taktiken und staatliche Akteure prägen Bedrohungslage

Die aktuelle Bedrohungsanalyse von Cisco Talos zeigt eine deutliche Verschärfung der globalen Cyberrisiken. Angreifer agieren schneller, gezielter und nutzen zunehmend auch künstliche Intelligenz zur Optimierung ihrer Methoden. Gleichzeitig bleiben bekannte Schwachstellen und veraltete Systeme ein zentrales Einfallstor. Besonders kritisch ist die wachsende Bedeutung identitätsbasierter Angriffe sowie staatlich unterstützter Cyberaktivitäten. Unternehmen stehen damit vor der Herausforderung, ihre Sicherheitsstrategien grundlegend anzupassen.

Weiterlesen
InfrastructureSecurity

QNAP erhält Viettel Cyber Security Certificate of Completion

QNAP® Systems, Inc. hat offiziell das „Cyber Security Certificate of Completion“ von Viettel Cyber Security erhalten. Das Zertifikat bestätigt, dass das Betriebssystem QuTS hero, die zugehörige Firmware und relevante Softwarekomponenten erfolgreich einer Cybersicherheitsbewertung unterzogen wurden und alle dabei identifizierten Sicherheitslücken behoben sind. Die Auszeichnung unterstreicht QNAPs Engagement für sichere, zuverlässige Speicherlösungen und robuste Datenschutzstandards.

Weiterlesen
Security

QNAP macht Network Detection and Response für KMU zugänglich

Die wachsende Bedrohung durch laterale Angriffe innerhalb von Unternehmensnetzwerken stellt insbesondere kleine und mittelständische Unternehmen vor Herausforderungen. Klassische Sicherheitslösungen wie Firewalls und Endpoint-Schutz bieten oft nur begrenzte Einblicke in interne Bewegungen von Angreifern. Gleichzeitig galten Network Detection and Response (NDR)-Lösungen bislang als kosten- und hardwareintensiv. QNAP Systems adressiert diese Hürde mit einer neuen, softwarebasierten Lösung. Mit ADRA NDR Standalone (Beta) stellt das Unternehmen eine kostenfreie NDR-Anwendung bereit, die direkt auf bestehenden NAS-Systemen betrieben werden kann.

Weiterlesen
Security

IT-Sicherheit in Arztpraxen und Pflegeeinrichtungen: Empfehlungen des BSI

Für den umfassenden Schutz sensibler Gesundheitsdaten ist der Einsatz sicherer Softwarelösungen in Krankenhäusern, Arztpraxen oder bei ambulanten Pflegediensten unerlässlich. Die IT-Sicherheit entsprechender Produkte weist jedoch noch Verbesserungsbedarf auf. Dies stellt das Bundesamt für Sicherheit in der Informationstechnik (BSI) nach Tests der Standardkonfiguration verschiedener Softwareprodukte im Gesundheitswesen fest. Begleitend zu den Testergebnissen veröffentlicht das BSI Empfehlungen, die dabei helfen sollen, die IT-Sicherheit dieser Produkte künftig zu erhöhen.

Weiterlesen
Künstliche IntelligenzSecurity

Forcepoint erweitert Data Security Cloud mit KI-nativen Funktionen

Forcepoint hat seine Data Security Cloud deutlich ausgebaut und damit die Fähigkeiten seiner KI-nativen Plattform erweitert. Kerninnovation ist der Adaptive Risk Intelligence Assistant (ARIA), der natürliche Sprache versteht, bei der Erstellung von Richtlinien unterstützt und die Incident Response beschleunigt. Parallel dazu wurde das Global Partner Program aktualisiert, um Incentives und Enablement stärker an der Data Security Cloud auszurichten. Ziel ist es, Partnern die Bereitstellung und Skalierung moderner Data-Security-Lösungen zu erleichtern. Beide Neuerungen stärken den „Self-Aware Data Security“-Ansatz von Forcepoint, bei dem Bedrohungen frühzeitig erkannt, Richtlinien und Risikobewertungen in Echtzeit angepasst und Regeln überall dort durchgesetzt werden, wo Daten fließen.

Weiterlesen
AdvertorialsKünstliche IntelligenzSecurity

Arctic Wolf setzt auf KI: Neues Agentic SOC und Aurora Superintelligence Platform gestartet

Arctic Wolf treibt die Weiterentwicklung von Security Operations mit zwei zentralen Innovationen voran. Mit der Einführung des Aurora Agentic SOC sowie der Aurora Superintelligence Platform will das Unternehmen den Einsatz von Künstlicher Intelligenz in der Cybersicherheit deutlich beschleunigen. Ziel ist es, klassische, rein menschengeführte Sicherheitsmodelle durch agentengesteuerte Ansätze zu ergänzen und effizienter zu gestalten. Im Fokus stehen verbesserte Erkennungs- und Reaktionszeiten sowie ein höherer Return on Investment für IT- und Sicherheitsverantwortliche. Gleichzeitig adressiert Arctic Wolf zentrale Herausforderungen bestehender KI-Lösungen, etwa mangelnde Zuverlässigkeit oder intransparente Entscheidungsprozesse. Damit positioniert sich das Unternehmen als Treiber einer neuen Generation intelligenter Sicherheitsarchitekturen.

Weiterlesen
NewsSecurity

Akamai und NVIDIA: Agentenlose Zero-Trust-Segmentierung für kritische Infrastrukturen

Die Absicherung wichtiger Infrastrukturen wird immer komplexer. Akamai und NVIDIA haben nun eine Lösung entwickelt, die industrielle Systeme schützt, ohne dass Software-Agenten installiert werden müssen. Mit der Kombination aus Akamai Guardicore Segmentation und NVIDIA BlueField DPU lassen sich OT- und ICS-Umgebungen zuverlässig absichern, ohne die Leistung der Systeme zu beeinträchtigen. Besonders ältere oder empfindliche Anlagen profitieren von diesem hardwarebasierten Zero-Trust-Ansatz. Sicherheitsrichtlinien werden sofort umgesetzt, ungewöhnliche Netzwerkaktivitäten erkannt und kompromittierte Systeme auf Hardwareebene isoliert, was die Widerstandsfähigkeit gegen Cyberangriffe deutlich steigert.

Weiterlesen
Künstliche IntelligenzSecurity

Veeam präsentiert Agent Commander: Schutz vor KI-Agentenrisiken in Unternehmen

Mit der zunehmenden Verbreitung autonomer KI-Agenten stehen Unternehmen vor der Herausforderung, dass sensible Daten in Sekundenschnelle verarbeitet werden – oft ohne Genehmigung oder Nachverfolgbarkeit. Herkömmliche Sicherheits- und Governance-Workflows stoßen hier an ihre Grenzen, da Erkennung und Behebung von Fehlern viel zu langsam erfolgen. Veeam reagiert darauf mit Agent Commander, der ersten integrierten Lösung, die Transparenz, Kontrolle und Schutz für KI-Agenten in Echtzeit bietet. Die Plattform verbindet Datenresilienz, Datensicherheit und KI-Risikomanagement und ermöglicht es, Fehler von KI-Systemen präzise rückgängig zu machen. Damit wird die sichere Skalierung von KI-Agenten im Unternehmensmaßstab Realität.

Weiterlesen
NewsSecurity

Acronis Cyberthreats Report 2025: Deutschland hat die höchster Ransomware-Rate

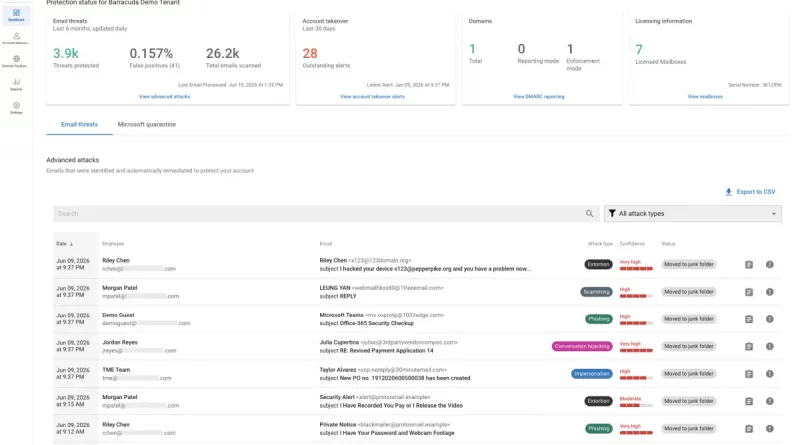
Die globale Bedrohungslage im Cyberraum hat sich im Jahr 2025 weiter verschärft. Insbesondere Ransomware-Angriffe und KI-gestützte Attacken prägen das aktuelle Risikoumfeld. Auch Collaboration-Plattformen und Managed Service Provider (MSPs) geraten zunehmend ins Visier professioneller Angreifergruppen. Der aktuelle Cyberthreats Report von Acronis analysiert diese Entwicklungen auf Basis umfangreicher Telemetriedaten. Für Deutschland fällt die Bilanz im internationalen Vergleich besonders deutlich aus.

Weiterlesen
Security

HID M1 Transparent Gateway: Physisch geschützte Kryptografie für Zutrittskontrolle

HDI hat das HID M1 Transparent Gateway vorgestellt, ein Sicherheitsmodul, das sämtliche kryptografischen Operationen der Zutrittskontrolle an einem physisch geschützten Ort ausführt. Damit können Organisationen transparente Architekturen einführen, ohne bestehende Zutrittskontrollsysteme ersetzen zu müssen. Die Lösung reagiert auf wachsende regulatorische Anforderungen, wie sie etwa durch die französische ANSSI-CSPN vorgeschrieben werden, und unterstützt Organisationen in Hochsicherheitsbereichen in Europa dabei, Compliance-Vorgaben zu erfüllen. Gleichzeitig behalten Unternehmen die volle Kontrolle über kryptografische Schlüssel und die bestehende Infrastruktur. Durch die nahtlose Integration lassen sich einzelne Zugangspunkte Schritt für Schritt aufrüsten, ohne den laufenden Betrieb zu unterbrechen.

Weiterlesen
Künstliche IntelligenzSecurity

Vier-Säulen-Strategie: Check Point verstärkt KI-Sicherheit durch Akquisitionen

Check Point treibt die Absicherung der KI-Transformation in Unternehmen mit einer neuen, umfassenden Strategie voran. Die Vier-Säulen-Strategie soll Unternehmen dabei unterstützen, sowohl bestehende Cyber-Bedrohungen als auch neue Risiken durch KI-Anwendungen zu bewältigen. Ergänzt wird der Ansatz durch drei strategische Akquisitionen, die die Plattform in den Bereichen KI-Agentensicherheit, Exposure Management und Managed-Workspace-Schutz stärken. Ziel ist eine einheitliche, präventionsorientierte Sicherheitsarchitektur, die sich nahtlos in bestehende Systeme integriert. Damit unterstreicht Check Point seine Position als führender Anbieter von KI-gestützter Cybersicherheit.

Weiterlesen
Künstliche IntelligenzNewsSecurity

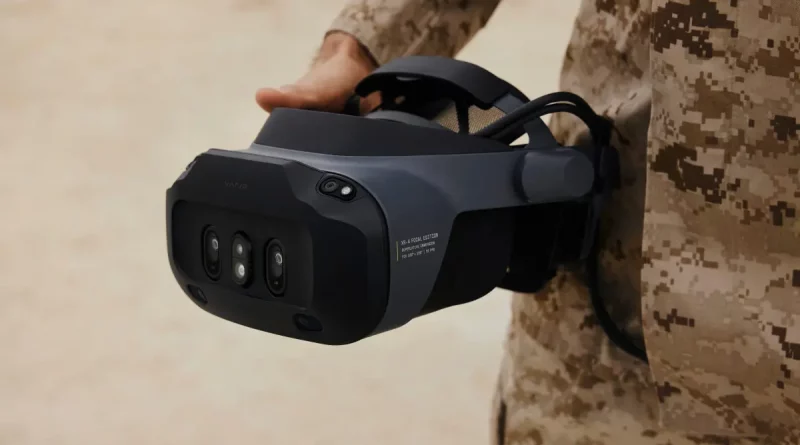
Google veröffentlicht „AI Threat Tracker“ zur Analyse von KI-gestützten Bedrohungen

Zur Münchner Sicherheitskonferenz hat die Google Threat Intelligence Group (GTIG) den Bericht „AI Threat Tracker“ veröffentlicht, der die Debatte um KI-Bedrohungen auf eine operative Ebene bringt. Zentrale Erkenntnis: Staatliche Akteure setzen generative KI bereits systematisch für Cyberaufklärung, Social Engineering und wirtschaftlich relevante Spionage ein. Neu ist dabei weniger die Technik, sondern die Zielrichtung: Mit Model-Extraction-Angriffen („Distillation Attacks“) geraten erstmals KI-Modelle selbst ins Visier und werden zu Zielen von Diebstahl geistigen Eigentums. Gleichzeitig erschwert KI-gestütztes „Rapport-Building Phishing“ klassische Erkennungsmethoden. Der Bericht zeigt, dass KI Angriffe beschleunigt, Kosten senkt und die Erkennung erschwert – eine Ergänzung zur sicherheitspolitischen Debatte in München.

Weiterlesen
Security

Airlock Token Exchange: Sichere Identitätsautorisierung über Domänengrenzen hinweg

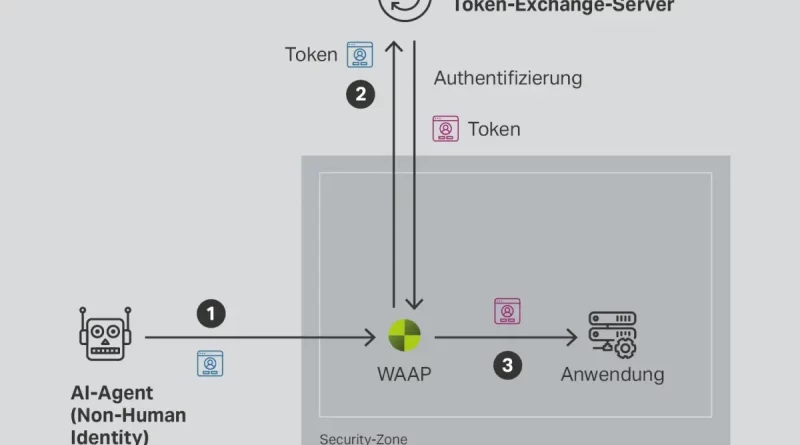
Die zunehmende Nutzung von KI-Agenten, APIs und Microservices erfordert sichere Authentifizierung über mehrere Sicherheits- und Vertrauensdomänen hinweg. Unternehmen stoßen jedoch schnell an Grenzen, wenn KI-Bots oder Mitarbeitende auf Systeme wie SAP außerhalb der eigenen Identitätsdomäne – etwa Microsoft 365 mit Entra ID – zugreifen möchten. Airlock verzeichnet daher steigende Nachfrage nach Lösungen, die den sicheren KI-Einsatz trotz paralleler Identitätsdomänen mit unterschiedlichen Identity Providern (IdP) ermöglichen. Um Unternehmen hier Orientierung zu bieten, rückt der Spezialist das Konzept des „Token Exchange“ in einem aktuellen Whitepaper in den Fokus. Mit der 2024 integrierten Token-Exchange-Funktionalität (RFC 8693) des OAuth 2.0-Frameworks lassen sich Informationen aus verschiedenen Quellen und mit mehreren IdPs zentral und sicher autorisieren.

Weiterlesen
Security

G Data Studie zeigt: Mehrheit der Mitarbeiter kommt gut mit IT-Sicherheitsmaßnahmen zurecht

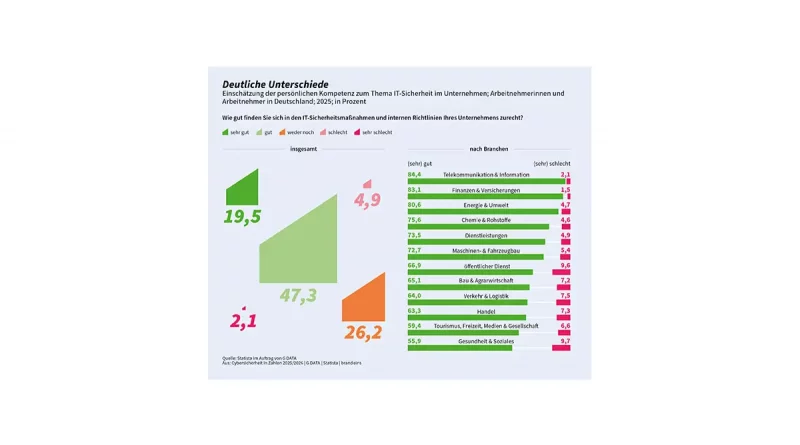
Für eine effektive IT-Sicherheit ist entscheidend, dass die Belegschaft die implementierten Maßnahmen und Richtlinien versteht und im Arbeitsalltag zuverlässig umsetzt. Die aktuelle Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense, Statista und brand eins zeigt: Fast 67 Prozent der Beschäftigten schätzen den eigenen Umgang mit Sicherheitslösungen und Passwort-Vorgaben als gut oder sehr gut ein. Damit wird deutlich, dass IT-Sicherheitskonzepte nicht nur umfassend, sondern auch praktikabel sein müssen, um im Unternehmensalltag Wirkung zu entfalten.

Weiterlesen
Security

Claroty: Kritische 1‑Click‑RCE-Schwachstelle im IDIS Cloud Manager entdeckt

Die Sicherheitsforscher von Team82, der Forschungsabteilung des auf cyber-physische Systeme spezialisierten Sicherheitsanbieters Claroty, haben eine schwerwiegende Schwachstelle im IDIS Cloud Manager (ICM) Viewer identifiziert. Die als CVE‑2025‑12556 geführte Sicherheitslücke erlaubt eine Remote Code Execution mit nur einem einzigen Klick. Bereits das Anklicken eines manipulierten Inhalts kann ausreichen, um Schadcode direkt auf dem System auszuführen, auf dem der ICM Viewer installiert ist. IDIS rät allen Anwendern dringend, die Software auf Version 1.7.1 zu aktualisieren oder den ICM Viewer umgehend zu deinstallieren. Andernfalls besteht ein hohes Risiko einer vollständigen Systemkompromittierung.
Weiterlesen
SecurityTests

Im Test: Confidential Computing mit der Enclaive Multi Cloud Platform

Die Multi Cloud Platform von Enclaive soll Daten und Workloads vor unbefugten Zugriffen schützen und so den Weg zur digitalen Souveränität öffnen. Dazu verschlüsselt die Lösung die Informationen der Anwender nicht nur während der Übertragung und Speicherung, sondern auch während der Verarbeitung (at rest, in motion and in use). Das System arbeitet mit virtuellen Hardware-Security-Modulen (vHSM).

Weiterlesen
AdvertorialsKünstliche IntelligenzSecurityTrendsTrends 2026

Trends 2026 – byon: Identity-First und Zero Trust werden unverzichtbar

Robert Babic, Geschäftsführer der byon GmbH, kommentiert:
„Die Künstliche Intelligenz beherrscht 2026 die IT-Sicherheit, denn sie wird von Angreifern und Verteidigern gleichermaßen intensiv genutzt. Unternehmen sollten für die Abwehr gezielt Partner wählen, die sich eigenständig und kontinuierlich mit der Technologie beschäftigen. KI ist auch der Grund, warum klassische Perimetersicherheit nicht mehr ausreicht. Identitäten sind der neue Angriffsweg und das schließt Deepfakes und KI-Agenten mit ein. Identity-First- und Zero-Trust-Strategien müssen auf nicht-menschliche Identitäten ausgeweitet werden. All das geschieht in einem Umfeld, in dem die regulatorischen Anforderungen weiter steigen: der Großteil der Pflichten laut EU AI Act tritt ab August 2026 in Kraft, die Berichtspflichten nach dem EU Cyber Resilience Act werden ab September erwartet.“

Weiterlesen
NewsSecurity

aDvens erhält B Corp-Zertifizierung

aDvens hat die B Corp-Zertifizierung erhalten, welche die positiven sozialen und ökologischen Auswirkungen seines Geschäftsmodells würdigt. Diese Zertifizierung wird von B Lab vergeben und zeichnet Unternehmen aus, die hohe Standards hinsichtlich sozialem und ökologischem Engagement als auch in Bezug auf Verantwortung und Transparenz erfüllen.

Weiterlesen
AdvertorialsSecurityTrendsTrends 2026

Trends 2026 – Arctic Wolf zu relevanten Cybersecurity-Entwicklungen

Mit Blick auf das Jahr 2026 skizziert Nick Schneider, Founder & CEO von Arctic Wolf, einen tiefgreifenden Wandel der Cybersecurity-Landschaft. Sein Statement zeigt, wie Künstliche Intelligenz nicht nur Technologien, sondern Marktstrukturen, Sicherheitsstrategien und operative Prozesse neu definiert. Im Zentrum stehen integrierte Plattformen, KI-gestützte Security Operations und eine klare Abkehr von isolierten Einzellösungen. Gleichzeitig beschreibt Schneider, wie autonome Angriffe neue Risiken schaffen und Geschwindigkeit sowie Resilienz zu entscheidenden Erfolgsfaktoren werden. Die Analyse verbindet technologische Entwicklungen mit organisatorischen und kulturellen Anforderungen, die Unternehmen künftig erfüllen müssen, um wirksam geschützt zu sein.

#Cybersecurity2026 #KünstlicheIntelligenz #SecurityOperations #DigitaleR

Weiterlesen
Security

Passwortmanager: Sicherheit und Datenschutz im digitalen Alltag

Passwörter begleiten VerbraucherInnen täglich und sind für die Nutzung zahlreicher Onlinedienste wie Shopping, Social Media oder E-Mail notwendig. Passwortmanager erleichtern die sichere Verwaltung dieser Zugangsdaten und tragen damit erheblich zur Absicherung von Onlineaccounts bei. Aufgrund der Sensibilität der gespeicherten Daten bestehen hohe Anforderungen an die IT-Sicherheit solcher Anwendungen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat gemeinsam mit dem FZI Forschungszentrum Informatik zehn ausgewählte Passwortmanager auf ihre Sicherheitsmerkmale geprüft. Die Untersuchung zeigt sowohl Stärken als auch Verbesserungsbedarf, bestätigt jedoch klar den Nutzen der Passwortmanager im digitalen Alltag.

Weiterlesen
Security

Sophos Firewall v22: Neues Update stärkt „Secure by Design“-Prinzip

Sophos hat die neue Firewall-Version v22 veröffentlicht und erweitert damit sein „Secure by Design“-Versprechen um neue Sicherheitsfunktionen und Integritätsprüfungen. Die Version bietet einen gehärteten Kernel, Remote-Integritätsüberwachung, optimierte Workload-Isolation und eine verbesserte Anti-Malware-Engine. Die neue „Health Check“-Funktion prüft die Konfiguration der Firewall gegen CIS-Benchmarks und Best Practices, sodass Unternehmen potenzielle Sicherheitsrisiken sofort erkennen können. Ziel ist es, Netzwerkinfrastrukturen effizienter zu schützen und Cybersicherheitsteams zu entlasten. Mit diesen Updates erhöht Sophos die Transparenz, Skalierbarkeit und Sicherheit für Unternehmensnetzwerke deutlich.

Weiterlesen
Security

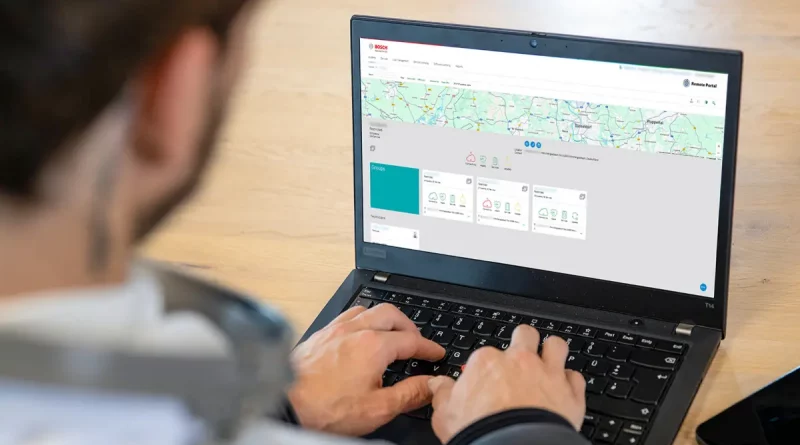
Intelligente Instandhaltung von Videosicherheitslösungen

Bosch Building Technologies führt einen neuen digitalen Service für Videosicherheitslösungen ein, der die Systemverfügbarkeit deutlich erhöht. Unternehmen profitieren gleichzeitig von spürbaren Effizienzgewinnen im laufenden Betrieb. Der NEXOSPACE Video System Explorer kombiniert intelligentes Monitoring mit Remote-Diagnosen und Cyber-Security-Funktionen. Die Lösung ist in drei Service-Modulen verfügbar und unterstützt eine vorausschauende, sichere und strukturierte Wartung. Betreiber erhalten damit ein Werkzeug, das Risiken reduziert und die Stabilität ihrer Videosysteme langfristig stärkt.

Weiterlesen
Security

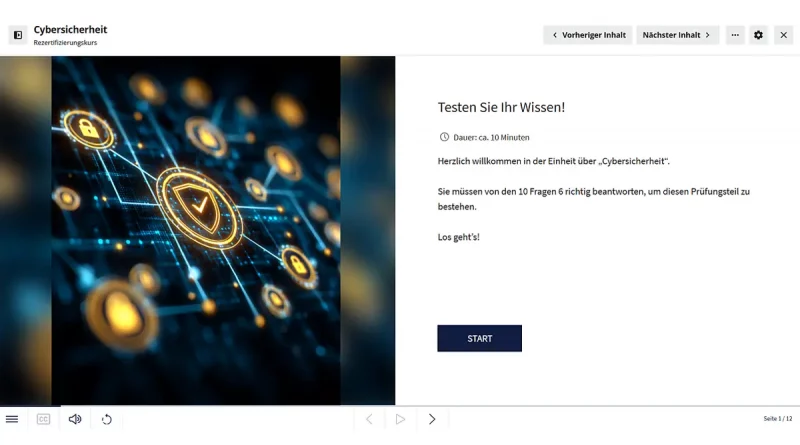
G DATA bietet neuen Rezertifizierungskurs für Security Awareness an

DATA erweitert seine Security Awareness Trainings um einen Rezertifizierungskurs, mit dem Unternehmen das IT-Sicherheitswissen ihrer Mitarbeitenden regelmäßig und unkompliziert überprüfen können. Das neue E-Learning richtet sich an Personen, die das Drei-Level-Training bereits abgeschlossen haben und ihr Know-how strukturiert auffrischen möchten. Der Kurs umfasst fünf Themenfelder – Cybersicherheit, Malware, Phishing, Social Engineering und modernes Arbeiten – mit jeweils zehn Fragen und ist ab sofort in deutscher und englischer Sprache verfügbar.

Weiterlesen
AdvertorialsMobile ComputingSecurity

Trend-Statement von byon zu Sicherheit im Mobile Device Management

Robert Babic, Geschäftsführer der byon GmbH, erläutert, dass mobiles Arbeiten die klassischen Netzwerkgrenzen aufgehoben hat. Unternehmen müssen heute alle Endgeräte – Smartphone, Tablet oder Laptop – überall und jederzeit nach denselben Sicherheits- und Netzwerkrichtlinien schützen. Dazu sei ein Mobile Device Management nötig, das Security von Anfang an integriert: Zero Touch, Lifecycle Safety, durchgängige Richtlinien und volle Transparenz über alle Geräte, unabhängig von Standort, Nutzer oder Einsatzszenario. Eine konsequente Absicherung der mobilen Geräte stärkt nicht nur die Cybersecurity, sondern auch die digitale Souveränität des Unternehmens. Babic hebt hervor, dass diese Maßnahmen essenziell sind, um die Herausforderungen der modernen Arbeitswelt zu meistern.

Weiterlesen
ArtikelSecurity

Moderne Dateninfrastruktur für effiziente Operationen

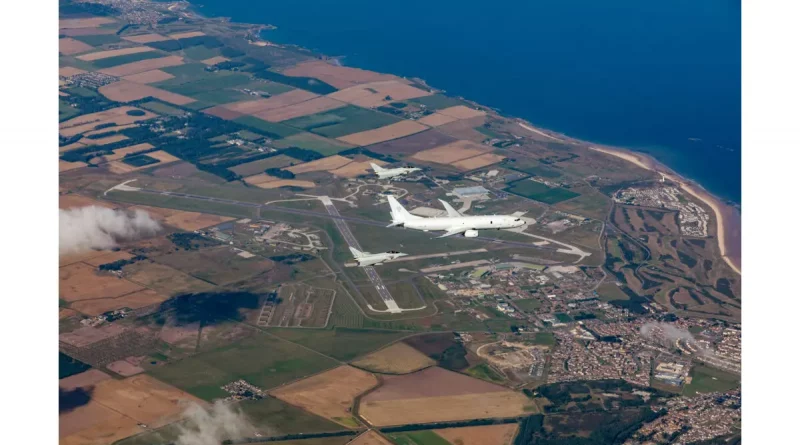
Die Royal Air Force nutzt moderne Datenmanagementlösungen, um die Effizienz und Sicherheit ihrer Missionen zu erhöhen. Sensordaten der Poseidon-P-8-Flotte werden in Echtzeit gesammelt, automatisiert aufbereitet, mit Metadaten versehen und über sichere MOD-Netzwerke verteilt. Intelligentes Datenmanagement mit NetApp StorageGRID ermöglicht schnelle Analysen, standardisierten Zugriff über S3 APIs und regelbasiertes Lifecycle Management. Datensicherheit hat höchste Priorität: Zero-Trust-Architektur, Verschlüsselung, rollenbasierte Zugriffsrechte sowie Datenreplikation schützen Informationen vor Verlust und unbefugtem Zugriff. Das Beispiel zeigt, wie militärische Einsatzfähigkeit und technologische Innovation zusammenwirken und auch für zivile Organisationen Orientierung bieten können.

Weiterlesen
AdvertorialsNewsSecurity

CyberRatings stuft Firewall von Versa als „empfehlenswert“ ein

Versa Networks wurde im aktuellen „Q3 2025 Enterprise Firewall“-Report von CyberRatings.org zum neunten Mal in Folge als eines von nur drei Produkten mit der Bewertung „empfehlenswert“ ausgezeichnet. In den Kategorien Malware- und Exploit-Abwehr erreichte die Lösung jeweils 100 Prozent und übertraf mit einem Datendurchsatz von 7.626 Mbit/s deutlich die Wettbewerber. Die von den NSS Labs durchgeführten Tests bestätigten zudem eine Sicherheitseffektivität von 99,43 Prozent sowie die höchste Genauigkeit bei Fehlalarmen mit 99,63 Prozent. Unter realen Benchmark-Bedingungen erzielte die Firewall von Versa darüber hinaus den höchsten Datendurchsatz aller getesteten Produkte. Der vollständige Report und weitere Informationen zur Next-Generation-Firewall stehen hier zur Verfügung: https://versa-networks.com/products/next-generation-firewall/

Weiterlesen
Künstliche IntelligenzSecurity

Check Point integriert Lakera in CloudGuard WAF: KI-Schutz auf zwei Ebenen für GenAI-Anwendungen

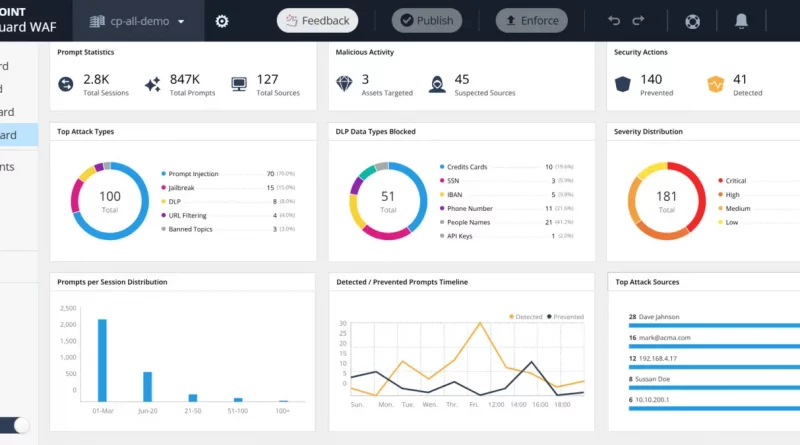
Check Point stärkt seine Sicherheitsplattform mit der Integration von Lakera, einem Schweizer Spezialisten für den Schutz von großen Sprachmodellen (LLM). Ziel ist es, Unternehmen einen hochentwickelten Schutz für KI-gesteuerte Anwendungen zu bieten, ohne komplexe Anpassungen. Die Lösung basiert auf einer zweischichtigen Machine-Learning-Architektur, die Echtzeit-Prävention und adaptive Sicherheit kombiniert. Damit werden sowohl bekannte Bedrohungen als auch neu auftretende Risiken für GenAI-Apps und APIs adressiert. Die Integration erweitert die bewährte CloudGuard WAF und stellt einen bedeutenden Schritt in Check Points umfassender KI-Sicherheitsstrategie dar.

Weiterlesen
InfrastructureSecurity

DataLocker DL GO: Kompakte USB-Sticks mit starker Hardwareverschlüsselung und MFA-Option

Mit der neuen USB-Stick-Serie DL GO präsentiert DataLocker eine sichere und zugleich benutzerfreundliche Lösung für den mobilen Datenschutz. Die Laufwerke bieten bereits ab günstigen Einstiegspreisen eine hardwarebasierte AES256bit-Verschlüsselung, optionale Multi-Faktor-Authentifizierung und Zertifizierungen nach FIPS-197 sowie NIST 800-88. Dank dieser Sicherheitsmerkmale lassen sich selbst hohe Compliance-Anforderungen erfüllen. Ergänzt werden sie durch Schutzfunktionen wie Auto-Lock, Schreibschutz und einen Selbstzerstörungsmodus. Über die zentrale Verwaltungsplattform SafeConsole können Unternehmen Richtlinien umsetzen, Zugriffe kontrollieren und Geräte komfortabel verwalten.

Weiterlesen
ArtikelSecurity

Zugriffskontrollen für agentische KI: Sicherheit in autonomen Systemen

Jeremy London, Director of Engineering für AI und Threat Analytics bei Keeper Security, warnt vor neuen Sicherheitsrisiken durch agentische KI-Systeme. Diese autonom handelnden Systeme übernehmen zunehmend komplexe Aufgaben und greifen auf sensible Daten zu, wodurch herkömmliche Sicherheitsmodelle an ihre Grenzen stoßen. London betont die Notwendigkeit einer identitätsorientierten Zero-Trust-Architektur, in der jede KI-Aktion authentifiziert, autorisiert und überprüfbar ist. Besonders wichtig seien minimale Berechtigungen, kontinuierliche Anomalieerkennung und die Sicherung aller Integrationspunkte. Nur durch strenge Zugriffskontrollen und klare Verantwortlichkeiten lasse sich das Potenzial von KI-Agenten sicher und nachhaltig nutzen.

Weiterlesen
ArtikelSecurity

Ransomware 2025: Warum Prävention und Identitätssicherheit jetzt entscheidend sind

Ransomware-Angriffe nehmen weltweit zu und verursachen immer höhere Schäden – klassische Schutzmaßnahmen wie Backups oder einfache Passwortrichtlinien reichen längst nicht mehr aus. Die Angreifer nutzen gestohlene Zugangsdaten, Ransomware-as-a-Service-Modelle und zunehmend auch Künstliche Intelligenz, um ihre Attacken zu verfeinern und zu automatisieren. Viele Unternehmen tappen weiterhin in die Reaktionsfalle, zahlen Lösegeld oder unterschätzen den Aufwand zur Wiederherstellung ihrer Systeme. Effektiver Schutz erfordert daher einen proaktiven Ansatz mit starkem Identity- und Access-Management, Multifaktor-Authentifizierung und Zero-Trust-Strategie. Wer Identitätssicherheit, KI-gestützte Früherkennung und klare Governance-Strukturen kombiniert, kann Ransomware-Risiken deutlich reduzieren und die Cyberresilienz nachhaltig stärken.

Weiterlesen
Security

Frühwarnsystem für die Produktion: Wie Anomalieerkennung Ausfälle in OT-Umgebungen verhindert

Vernetzte Produktionsumgebungen sind zunehmend anfällig für Ausfälle und Cyberangriffe. Anomalieerkennung im Rahmen des OT-Monitorings hilft, Abweichungen vom Normalbetrieb frühzeitig zu erkennen und Gegenmaßnahmen einzuleiten. Moderne Tools analysieren Kommunikationsmuster, Betriebsdaten und Protokolle, um Sicherheitsrisiken und Gerätefehler rechtzeitig zu identifizieren. Dadurch können Unternehmen Produktionsausfälle vermeiden, Energie effizienter nutzen und die Qualität ihrer Prozesse sichern. Schrittweise implementiert und regelmäßig überprüft, wird OT-Monitoring zur zentralen Säule für Stabilität und Sicherheit i n der Industrie.

Weiterlesen
it-sa 2025Security

Opentext security auf der it-sa 2025 – KI-gestützte Content-Security und neue Partnerstrategien

Auf der it‑sa 2025 stellte Dieter Kehl, Director Sales DACH/MEA/CEE bei OpenText Cybersecurity, die Möglichkeiten vor, Geschäftsinhalte mithilfe von generativer KI und großen Sprachmodellen (LLMs) noch wertvoller zu machen. Mit dem OpenText Content Aviator lassen sich Inhalte in Plattformen wie OpenText™ Core Content Management, Content Management und Documentum™ Content Management intelligent analysieren und nutzen. Ziel ist es, Kunden schrittweise in die KI-Welt zu begleiten und deren Cyber-Resilienz zu stärken.

Weiterlesen
it-sa 2025Security

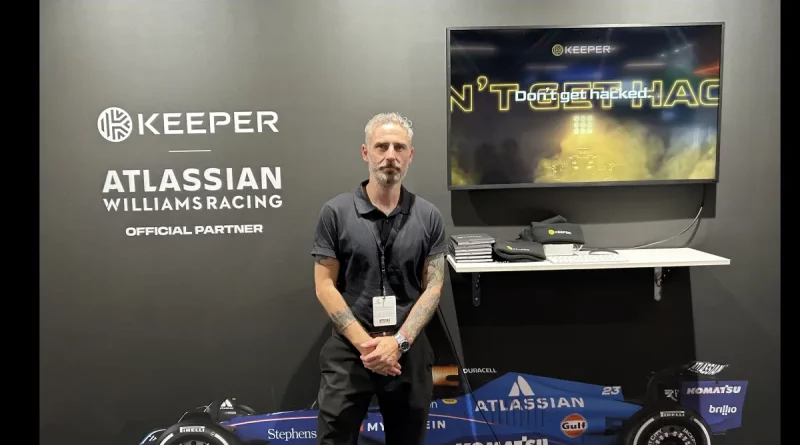
Keeper Security auf der it-sa 2025 – Real-Time Response und Autominous Resistance im Fokus

Auf der it-sa 2025 stellte Keeper Security neue Features und bewährte Sicherheitsmechanismen vor, die Unternehmen und Einzelpersonen weltweit schützen. Besonders hervorgehoben wurde Real-Time Response als zentrales Element der Plattform, ergänzt durch das neue Feature Autominous Resistance, das dieselben Methoden wie Cyberangreifer nutzt, um Bedrohungen zu erkennen und abzuwehren. Ein weiterer Schwerpunkt lag auf der Ausbildung von Mitarbeitern, unterstützt durch Compliance-Vorgaben, um klare Strukturen im Unternehmen zu schaffen. Keeper Security will die Cybersicherheit durch eine intuitive, cloudbasierte Plattform mit End-to-End-Verschlüsselung sicherstellen.

Weiterlesen
it-sa 2025Security

Bitdefender auf der it-sa 2025 – Innovative Ansätze für Cybersecurity in Deutschland

Auf der it-sa 2025 stellte Bitdefender innovative Ansätze für Cybersecurity in Deutschland vor und betonte die Bedeutung von Partnerschaften zur Einhaltung regulatorischer Anforderungen. Besonders hervorzuheben ist die Kooperation mit secunet, die es Unternehmen jeder Größe ermöglicht, strenge Vorgaben zur Datenhoheit und -souveränität umzusetzen. Dies betrifft vor allem Branchen wie Finanzdienstleistung, Gesundheitswesen, Bildung, kritische Infrastruktur, Energie und Produktion. Gleichzeitig stärkt die Partnerschaft das Channel-Ökosystem, sodass Partner und Managed Service Provider (MSPs) die in der SysEleven OpenStack Cloud gehostete GravityZone-Plattform bereitstellen und verwalten können.

Weiterlesen
it-sa 2025Security

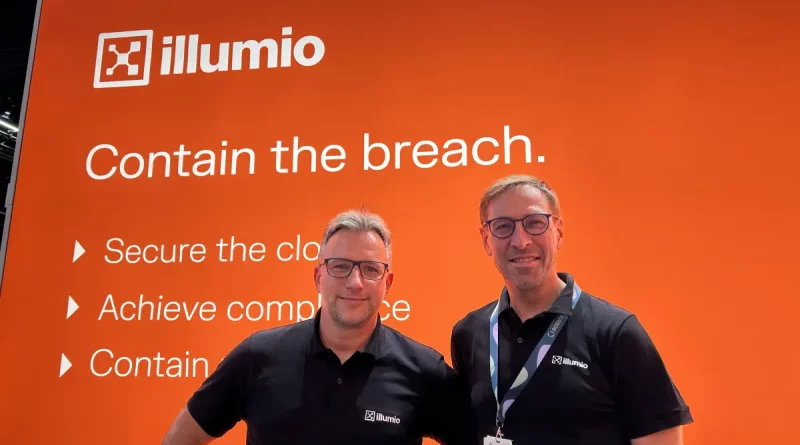
Illumio auf der it-sa 2025 – Threat Intelligence, Observability und Visability.

Auf der it-sa 2025 präsentierte Illumio neue Impulse zu Threat Intelligence, Observability und Visibility, um Unternehmen besser gegen Cyberrisiken abzusichern. Besonders Kunden im Finanzsektor sollen von den Lösungen profitieren, gleichzeitig werden weitere Industriebranchen stärker in den Fokus genommen. Der Bedarf nach Security-Lösungen steigt kontinuierlich, wobei Themen wie Datensouveränität und regulatorische Anforderungen wie DORA aus Deutschland zusätzliche Impulse liefern. Illumio, ursprünglich US-basiert, agiert in Europa unter den vorgegebenen Rahmenbedingungen und stärkt dort die Zusammenarbeit mit Partnern und professionellen Teams. Aktuell befindet sich das Unternehmen in einer Phase der Neupositionierung, um Services und Lösungen noch zielgerichteter einzusetzen.

Weiterlesen
Datenschutz-Übersicht

Diese Website verwendet Cookies, damit wir Ihnen die bestmögliche Benutzererfahrung bieten können. Cookie-Informationen werden in Ihrem Browser gespeichert und führen Funktionen aus, wie das Wiedererkennen von Ihnen, wenn Sie auf unsere Website zurückkehren, und hilft unserem Team zu verstehen, welche Abschnitte der Website für Sie am interessantesten und nützlichsten sind.