Check Point: Cyber-Angriffe auf deutsche Unternehmen steigen im August um 53 Prozent
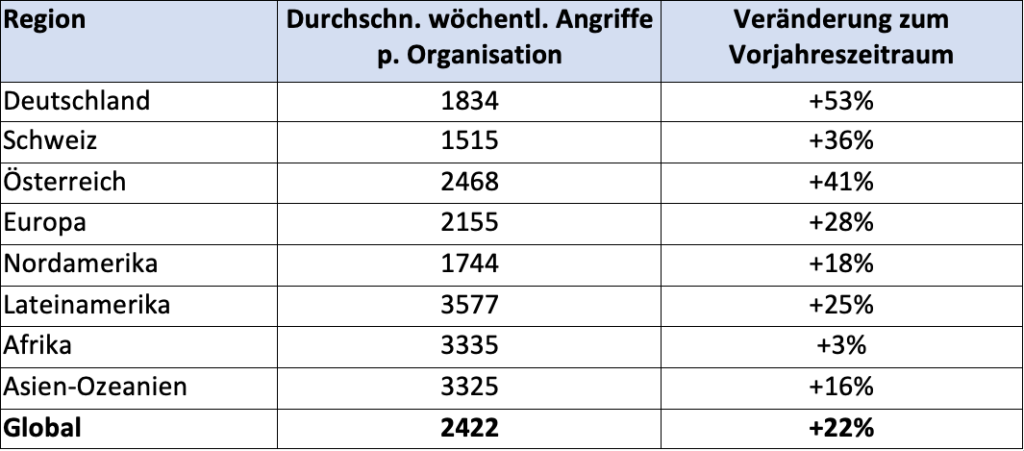
Die Zahl der Cyber-Angriffe auf Unternehmen in Deutschland ist im August 2026 laut Check Point Research deutlich gestiegen. Die Sicherheitsforscher registrierten durchschnittlich 1.834 Angriffe pro Organisation und Woche, 53 Prozent mehr als im Vormonat. Weltweit lag der Durchschnitt bei 2.422 Angriffen pro Organisation und Woche, was einem Anstieg von 22 Prozent gegenüber August 2025 entspricht. Gleichzeitig nahm die Zahl öffentlich gemeldeter Ransomware-Angriffe im Jahresvergleich nahezu um das Doppelte zu. Auch Phishing und Risiken durch die Nutzung generativer KI bleiben laut der Analyse relevante Angriffsfaktoren.
Deutschland mit deutlichem Anstieg
Im DACH-Raum verzeichnete Deutschland im August den stärksten prozentualen Zuwachs. Österreich kam auf durchschnittlich 2.468 Angriffe pro Woche und ein Plus von 41 Prozent, während die Schweiz 1.515 Angriffe und einen Anstieg von 36 Prozent registrierte.
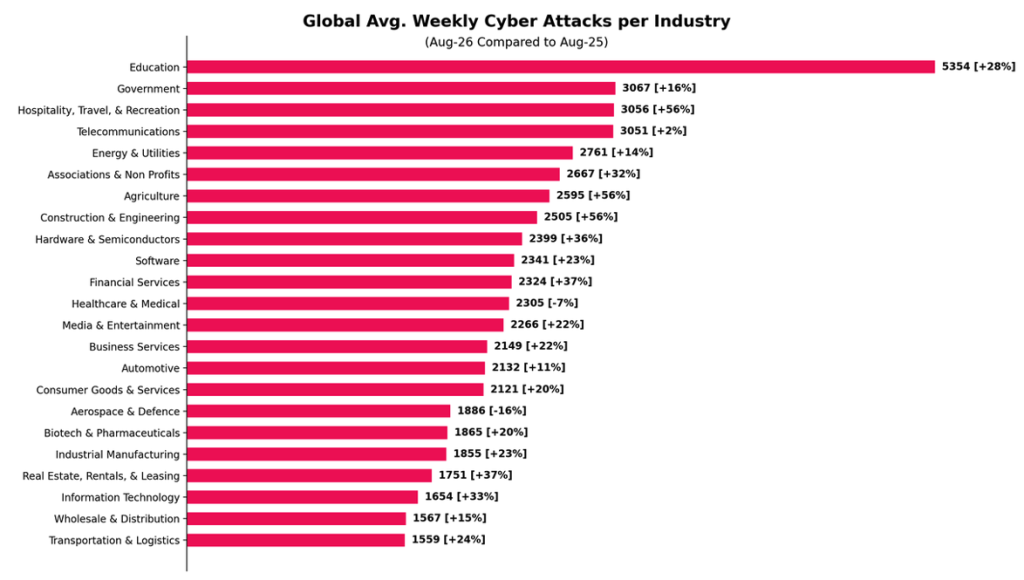
In Deutschland waren nach Angaben von Check Point insbesondere Bildungseinrichtungen, Energie- und Versorgungsunternehmen, Hardware- und Halbleiterhersteller, Unternehmensdienstleister sowie Telekommunikationsunternehmen betroffen.
Phishing bleibt wichtiger Angriffsweg
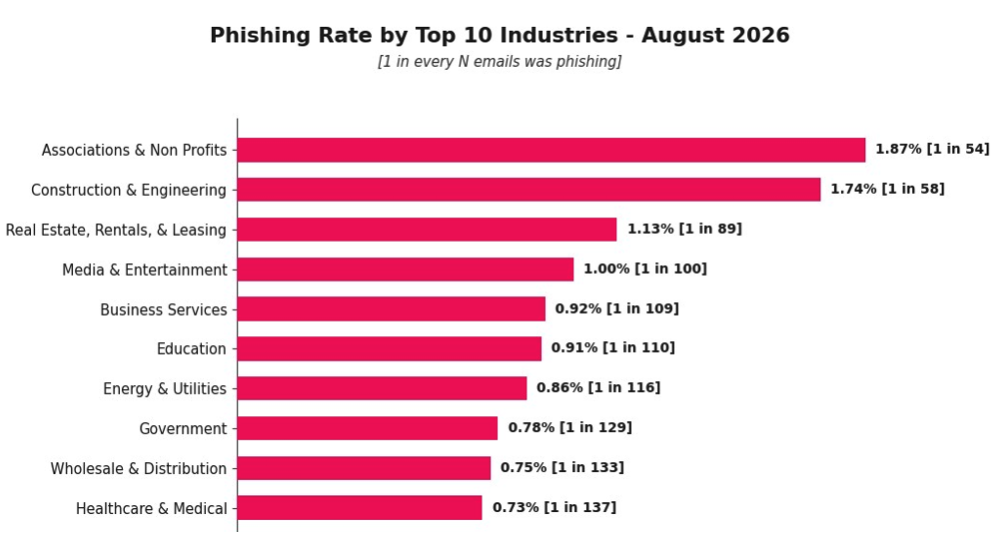
Auch bei E-Mails zeigte die Analyse eine zunehmende Belastung. Check Point stufte im August 0,89 Prozent der untersuchten E-Mails als Phishing ein, gegenüber 0,78 Prozent im Juli. Von den erkannten Phishing-Nachrichten enthielten 72 Prozent Links und 14 Prozent Anhänge.
Neben klassischen Links und Dateianhängen beobachteten die Sicherheitsforscher auch Social-Engineering-Ansätze, bei denen Empfänger beispielsweise zu einem Rückruf oder einer direkten Kontaktaufnahme aufgefordert werden.
Ransomware-Zahlen nahezu verdoppelt
Für August wurden laut Check Point 1.042 öffentlich gemeldete Ransomware-Angriffe erfasst. Das entspricht nahezu einer Verdoppelung gegenüber August 2025 und einem Anstieg von acht Prozent gegenüber Juli 2026.
Unternehmensdienstleistungen stellten mit 36 Prozent den größten Anteil der veröffentlichten Ransomware-Opfer. Es folgten die industrielle Fertigung mit 13 Prozent sowie Konsumgüter und Dienstleistungen mit zwölf Prozent.
Die Zahlen beruhen allerdings auf sogenannten Ransomware-Shame-Sites, auf denen Erpressergruppen ihre Opfer veröffentlichen. Sie bilden daher nicht das gesamte Ransomware-Geschehen ab und sind entsprechend selektiv.
GenAI bringt zusätzliches Datenrisiko
Parallel zur allgemeinen Bedrohungslage untersuchte Check Point die Nutzung generativer KI in Unternehmen. Demnach enthielt im August durchschnittlich einer von 43 GenAI-Prompts ein hohes Risiko für die Preisgabe sensibler Daten, was einer Expositionsrate von 2,3 Prozent entspricht.
86 Prozent der von Check Point betrachteten Unternehmen, die regelmäßig GenAI-Werkzeuge einsetzen, waren demnach von risikoreichen Prompts betroffen. Die durchschnittliche Zahl der Prompts pro Unternehmensnutzer stieg von 95 im Juli auf 106 im August. Gleichzeitig kamen Unternehmen im Durchschnitt auf sieben unterschiedliche GenAI-Tools, was zusätzliche Anforderungen an Data Governance und die Kontrolle der eingesetzten Dienste schafft.
Qilin führt bei veröffentlichten Ransomware-Fällen
Unter den auf den ausgewerteten Leak-Seiten identifizierten Ransomware-Gruppen lag Qilin im August mit 15 Prozent der veröffentlichten Angriffe vorn. The Gentlemen kam auf zehn Prozent. Mit Orova erreichte erstmals eine im Mai 2026 öffentlich in Erscheinung getretene Gruppe mit vier Prozent die Top drei der von Check Point erfassten Akteure.
Die Angaben stammen aus der ThreatCloud-Plattform von Check Point, die nach Unternehmensangaben Informationen aus mehr als 150.000 Netzwerken und Millionen von Endpunkten verarbeitet. Die Ergebnisse sind daher als herstellerbasierte Telemetrie und Analyse zu verstehen und lassen sich nicht unmittelbar auf die gesamte globale Angriffslage übertragen.
Qilin führt die Ransomware-Landschaft an, Orova steigt neu in die Top 3 auf
Qilin war im August die aktivste Ransomware-Gruppe, verantwortlich für 15 % aller veröffentlichten Angriffe, gefolgt von The Gentlemen mit 10 %. Erstmals schaffte es mit Orova eine neue Gruppe in die Top 3 der aktivsten Akteure, mit einem Anteil von 4 %.
- Qilin führte mit 15 % der veröffentlichten Angriffe die Rangliste an. Die seit 2022 aktive Ransomware-as-a-Service-Gruppe (RaaS) verfügt über ein etabliertes Partnerprogramm und verzeichnete zuletzt durch verstärkte Rekrutierung neuen Schwung.
- The Gentlemen kam auf 10 % der Angriffe. Die seit Mitte 2025 aktive RaaS-Gruppe kombiniert Ransomware-Operationen mit dem Verkauf von Zugangsdaten, wodurch Partnerakteure ihre Angriffe schnell skalieren können.
- Orova stieg mit 4 % erstmals in die Top 3 auf. Die im Mai 2026 erstmals öffentlich in Erscheinung getretene Gruppe agiert eher opportun als branchenspezifisch. Betroffen von ihren Angriffen sind vor allem kleine und mittlere Unternehmen.
Weitere Informationen finden Sie hier: Security Archives – Check Point Blog